 Escrito por Andrew FentonEditorRevisado por Bryan O'SheaEditor
Se publica BIP de SHRINCS: Bitcoin cuánticamente seguro viene con una trampa
RevistaPublicado27 ago 2026
Se acaba de publicar una nueva Propuesta de Mejora de Bitcoin para el esquema de firmas SHRINCS para actualizar Bitcoin a seguridad cuántica. Esto es todo lo que necesitas saber.
El cofundador y director ejecutivo de Blockstream, Adam Back, tiene fama de escéptico de los ordenadores cuánticos y cree que la tecnología es tan inmadura que la amenaza no se materializará hasta dentro de décadas.
Lo que hace aún más fascinante que su empresa sea una de las líderes en la investigación de soluciones prácticas para este problema. A principios de este año, Back dijo a Cointelegraph que «lo prudente» es prepararse con mucha antelación para la amenaza.
Blockstream ya ha demostrado que su esquema experimental de firmas poscuánticas, denominado SHRINCS, funciona en producción en su sidechain Liquid, y hoy se publicó una propuesta de mejora de Bitcoin para SHRINCS.
Jonas Nick, de Blockstream Research, lo calificó de «la primera propuesta concreta de un esquema de firmas poscuánticas diseñado específicamente para Bitcoin». Sin embargo, añadió que «SHRINCS no pretende ser el esquema de firmas “definitivo” de Bitcoin y no es óptimo en todos los aspectos.
»Sí creo que es un equilibrio muy bueno entre las opciones que tenemos ahora», afirmó.
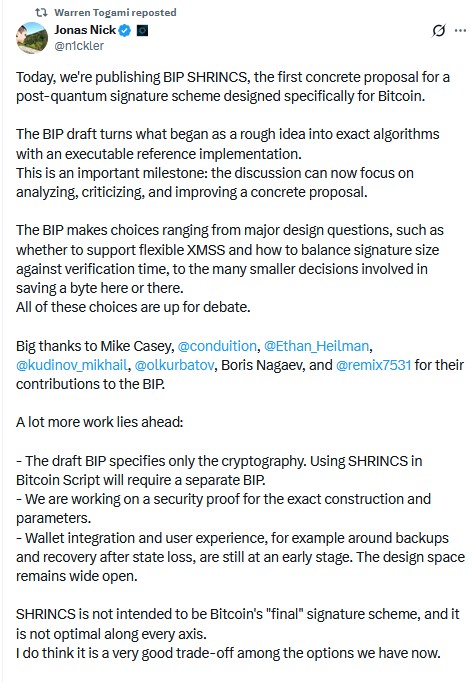
Fuente: Jonas Nick
Aunque el calendario es objeto de un intenso debate, los científicos coinciden en que unos ordenadores cuánticos suficientemente avanzados podrán aplicar ingeniería inversa a las claves privadas a partir de las claves públicas, socavando así la seguridad de Bitcoin y permitiendo el robo de miles de millones. Por eso se ha iniciado la carrera para desarrollar formas de actualizar Bitcoin y hacerlo seguro frente a los ataques.
Reducir el tamaño de las firmas poscuánticas
Una de las áreas de estudio más prometedoras de Blockstream ha sido la optimización de esquemas de firmas poscuánticas para los requisitos de Bitcoin, con el fin de que la blockchain conserve más de las propiedades existentes que los bitcoiners consideran esenciales.
La actual generación de esquemas de firmas seguras frente a la computación cuántica, basados en hash y en retículas, respaldados por el Instituto Nacional de Estándares y Tecnología, tienen un tamaño entre 38 y 123 veces mayor que las firmas ECDSA y Schnorr existentes de Bitcoin.
Desplegar cualquiera de ellos en Bitcoin podría ralentizar la blockchain hasta una fracción de 1 TPS. El equipo poscuántico de Ethereum planea abordar este problema agregando las firmas mediante una pequeña prueba de conocimiento cero para cada bloque. Eso también se está considerando para Bitcoin y, si se implementara, Bitcoin funcionaría en realidad más rápido que hoy, ya que una sola prueba ocupa menos espacio en el bloque que un conjunto de firmas. Pero en el mundo de Bitcoin, añadir pruebas de conocimiento cero supondría un cambio bastante radical y afrontaría una ardua batalla para conseguir suficiente apoyo para su activación.
Blockstream también está considerando esa opción, pero sabiamente ha separado la propuesta de la alternativa mucho más aceptable de averiguar cómo reducir unas 13,23 veces el tamaño de las firmas poscuánticas basadas en hash aprobadas por el NIST.
Relacionado: El dilema cuántico de Bitcoin: ¿bloques más grandes o pruebas STARK?
Bitcoin optimiza las firmas pequeñas (o más pequeñas)
En diciembre de 2025, los investigadores de Blockstream Jonas Nick y Mikhail Kudinov presentaron el esquema de firmas SHRINCS, y la propuesta del código de operación se publicó en mayo. Es un esquema de firmas poscuánticas basado en hash que tiene un tamaño mínimo de 548 bytes (más la clave pública de 48 bytes), pero puede crecer hasta 4.619 bytes.
«SHRINCS es el diseño de firmas poscuánticas más nativo de Bitcoin que se haya producido», explica Marin Ivezic, autor de PostQuantum.com y fundador de Applied Quantum.
«[Tiene] recuperación completa de semillas BIP-39, y su seguridad descansa sobre los mismos supuestos de SHA-256 de los que ya depende la minería de Bitcoin».
Declara a Magazine que el esquema aún se encuentra en una fase inicial y no ha sido auditado; tampoco se ha beneficiado de los años de criptoanálisis público a los que se han sometido las firmas del NIST.
Pero afirma que incluso en esta fase inicial es un serio candidato.
«Es código real que ha firmado transacciones reales en la red principal de Liquid, y lo considero la respuesta más sólida hasta ahora para pasar a la era poscuántica sin destrozar la economía de los bloques de Bitcoin».
A pesar de ser mucho más pequeñas que la mayoría de las firmas poscuánticas, las SHRINCS seguirán siendo unas nueve veces más grandes que las firmas Schnorr existentes de Bitcoin, que tienen 64 bytes, o que las firmas ECDSA más antiguas, que tienen 70 bytes.
Podría parecer lógico suponer que una firma nueve veces mayor que las actuales exigiría aumentar nueve veces el tamaño de los bloques de Bitcoin para compensarlo, pero Ivezic explica que no es así debido a Segregated Witness de Bitcoin.
«Con SegWit, los bytes de las firmas encajan en el testigo y ocupan una cuarta parte que los demás datos de la transacción», afirma.
Según las estimaciones publicadas en investigaciones anteriores de Blockstream (con parámetros ligeramente distintos), Bitcoin podría funcionar a 6,5 transacciones por segundo si todo el mundo utilizara firmas Schnorr de Taproot (aproximadamente el 80 % de las personas no lo hace). La velocidad de la blockchain caería a 0,5 TPS si Bitcoin utilizara la firma basada en retículas ML-DSA, aprobada por el NIST, y a solo 0,36 TPS con la firma basada en hash SPHINCS+, también aprobada por el NIST.
Pero empleando SHRINCS, la blockchain podría funcionar a 3 TPS, una cifra similar a la actual.
SHRINCS se probó en producción en la sidechain Liquid en marzo de este año; incluso incluyeron una copia del libro blanco de Bitcoin. Entonces, si funciona en producción, todo está bien y los problemas cuánticos de Bitcoin están resueltos, ¿verdad?
Fuente: Blockstream
SHRINCS suena genial: ¿cuál es el inconveniente?
Como advierte la BIP, «falta una prueba de seguridad», lo que significa que la investigación es prometedora, pero aún no se trata de una propuesta criptográficamente madura que haya sido validada por completo.
También introduce complejidad adicional en Bitcoin.
Cada firma utiliza una nueva clave de un solo uso, y una de las razones por las que SPHINCS+ es tan grande es que envuelve todas esas claves de un solo uso en una estructura de árbol hash de múltiples capas que hace que el esquema no tenga estado.
SHRINCS prescinde de todo eso para ahorrar espacio y simplemente almacena las claves utilizadas en el dispositivo (lo que se conoce como un esquema con estado), de modo que pueda comprobar rápidamente que las claves no se reutilizan. El inconveniente es que las firmas aumentan 16 bytes cada vez que se utilizan y, si se pierde el dispositivo, se necesita una transacción de «respaldo sin estado» muy grande, de unos 5.777 bytes, para recuperar los fondos.
Yoon Auh, fundador de BOLTS Technologies, afirma que, al reducir el tamaño, los diseñadores de SHRINCS añadieron «estado, rutas de firma compactas, mecanismos de respaldo, supuestos sobre cuántas veces se inicializa una semilla y reglas sobre cuándo los dispositivos deben cambiar a firmas sin estado más grandes».
«Puede que eso sea ingeniería pragmática, pero también supone complejidad y fragilidad introducidas en gran medida para maximizar el rendimiento y minimizar los ciclos de cálculo. En Bitcoin, cada nueva regla de consenso se convierte en una obligación permanente de mantenimiento, y cada supuesto del lado de la cartera se convierte en un posible modo de fallo para el usuario».
Perfeccionar SHRINCS y añadir SHRIMPS
Blockstream ha estado investigando y optimizando el esquema a lo largo de 2026. La semana pasada demostró que SHRINCS, junto con una serie de otros esquemas de firmas poscuánticas, puede funcionar eficazmente en carteras de hardware comunes. Sin embargo, la BIP advierte de que algunas de las complejidades asociadas con su ejecución en carteras de hardware de baja potencia no están exentas de riesgos:
Las claves SHRINCS generadas mediante poda de hipertárbol para el componente sin estado no son compatibles con las implementaciones de SHRINCS que no admiten la poda de hipertárbol. De hecho, importar una clave entre implementaciones incompatibles de este tipo puede provocar la pérdida de fondos.
En marzo, el laboratorio publicó un esquema complementario denominado SHRIMPS, que se utilizaría junto con SHRINCS para permitir que dispositivos de respaldo inicializados a partir de la misma semilla puedan firmar transacciones. El borrador de la BIP no deja claro si el esquema se incorporará.
Blockstream también ha estado experimentando con esquemas de firmas basados en retículas, que por lo general son más pequeños que los esquemas basados en hash, pero se consideran menos probados y menos fiables. También está considerando el uso de la agregación de firmas mediante pruebas ZK. Estima que, si las pruebas ZK se utilizan junto con SHRINCS, la velocidad de Bitcoin podría duplicarse hasta 6,7 TPS.
Blockstream ha separado sabiamente la elección de las firmas de las cuestiones relacionadas con aumentar el tamaño de los bloques o añadir la agregación de pruebas ZK, ya que considerarlas conjuntamente podría hundir la adopción de SHRINCS. Toda actualización poscuántica de Bitcoin será controvertida y será difícil reunir suficiente apoyo para activarla.
«La limitación determinante en la migración cuántica de Bitcoin no es la criptografía, sino la gobernanza», afirma Ivezic. «Entre BIP-360, BIP-361, SHRINCS y STARK, el menú de ingeniería se está llenando rápidamente. Lo que le falta a Bitcoin es un mecanismo para elegir entre esas opciones antes de que se acabe el tiempo».
Magazine: 5 predicciones tecnológicas que los medios generalistas se equivocaron estrepitosamente
Cointelegraph publica reportajes extensos, análisis y periodismo narrativo elaborados por el equipo editorial interno de Cointelegraph, con experiencia en la materia. Todos los artículos son editados y revisados por los editores de Cointelegraph conforme a nuestros estándares editoriales. Algunos artículos contienen enlaces de afiliados, por los que Cointelegraph puede obtener una comisión. Estas relaciones no influyen en los productos que reseñamos ni en nuestras conclusiones editoriales. El contenido publicado aquí no constituye asesoramiento financiero, legal ni de inversión. Los lectores deben realizar su propia investigación y consultar a profesionales calificados cuando sea necesario. Cointelegraph mantiene una independencia editorial total.
Más sobre el tema