
 Escrito por Helen PartzRedactorRevisado por Yohan YuEditor
Los hackers de sombrero blanco se adelantan a los atacantes de Coldcard en la evacuación de 52 Bitcoin
Últimas NoticiasPublicado22 sept 2026
Los hackers de sombrero blanco aseguraron cerca del 40% del Bitcoin movido en la segunda ola del exploit de Coldcard y lo transfirieron a un fideicomiso de Wyoming para las víctimas.
Los hackers de sombrero blanco han transferido el Bitcoin que rescataron de billeteras expuestas por una vulnerabilidad de Coldcard a un fideicomiso creado para devolver los fondos a las víctimas.
Un total de 52,37 Bitcoin se transfirió a una dirección controlada por Crypto Recovery Trust, con sede en Wyoming, dijo el lunes en una publicación en X Alex Thorn, director de investigación de Galaxy Digital. Los hackers de sombrero blanco trasladaron cerca del 40% del Bitcoin asociado con la segunda ola para proteger los fondos de las víctimas.
Thorn dijo que 3,0134 BTC incluidos en la transferencia procedían de direcciones que Galaxy no había rastreado previamente. Dijo que presumiblemente esos fondos también fueron rescatados de billeteras afectadas por la vulnerabilidad de Coldcard, pero que Galaxy no podía confirmar su origen.
El investigador de seguridad y miembro del equipo de respuesta a incidentes SEAL 911, Nick Bax, dijo el 9 de septiembre que ayudó a rescatar cerca de 50 Bitcoin a finales de julio porque los fondos «iban a ser robados inminentemente» debido a la vulnerabilidad de entropía de Coldcard.
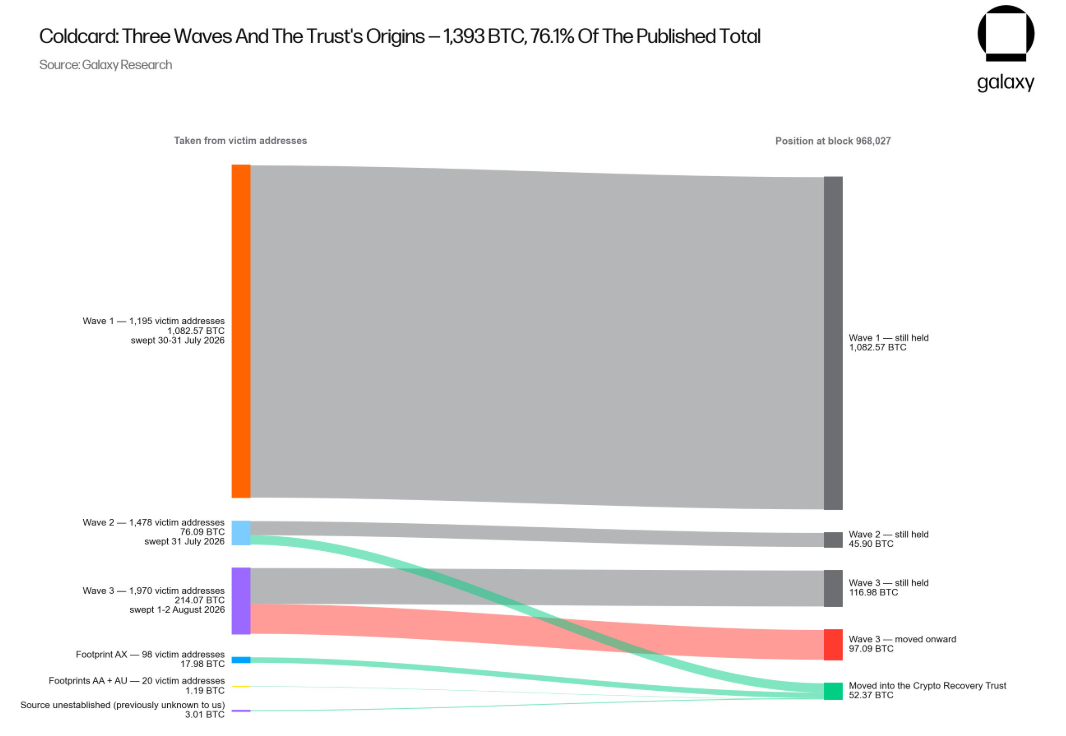
Thorn citó un total publicado de 1.830 BTC distribuidos en 9.162 direcciones vinculadas a la vulnerabilidad de Coldcard.
Las posibles víctimas pueden introducir las direcciones de sus billeteras en el sitio web de Crypto Recovery Trust para determinar si el fideicomiso controla sus fondos.
Thorn no respondió de inmediato a la solicitud de comentarios de Cointelegraph.
Relacionado: El atacante de la tercera oleada de Coldcard mueve el 45% del Bitcoin robado
Cointelegraph está comprometido con un periodismo independiente y transparente. Este artículo de noticias se elabora de conformidad con la Política Editorial de Cointelegraph y tiene como objetivo proporcionar información precisa y oportuna. Se recomienda a los lectores verificar la información de manera independiente. Lea nuestra Política Editorial https://cointelegraph.es/editorial-policy
Más sobre el tema