
 Escrito por Nate KostarRedactorRevisado por Bryan O'SheaEditor
Según informes, una billetera de Safe fue vaciada de 6,45 millones de dólares tras un probable compromiso de clave
Últimas NoticiasPublicado16 nov 2026
El cofundador de Zodiac dijo que una clave probablemente comprometida y una configuración de permisos excesivamente amplia permitieron el robo, no una falla en sus contratos inteligentes.
Según informes, una billetera de Safe perdió alrededor de 6,45 millones de dólares en criptomonedas el lunes; el cofundador de Zodiac señaló una clave probablemente comprometida y la configuración de permisos de la billetera, en lugar de una falla en los contratos de Zodiac.
La firma de seguridad blockchain PeckShield informó del presunto robo, citando al investigador onchain Specter. Los registros de la blockchain de Ethereum revisados por Cointelegraph muestran que aproximadamente 4,39 millones de USDC (USDC) y 1,72 millones de tokens syrupUSDC fueron transferidos desde la billetera en una sola transacción el lunes.
Johannes Moormann, cofundador de Zodiac, dijo a Cointelegraph que su equipo revisó la transacción y confirmó que pasó por el Zodiac Roles Modifier de la billetera, que verificó la transferencia frente a su política de permisos configurada y la autorizó. «No hay ninguna vulnerabilidad en el módulo. Los contratos funcionaron correctamente. La transacción provino de la clave de un miembro de larga trayectoria con un rol, que con toda probabilidad fue comprometida», dijo.
Moormann añadió que la política de permisos personalizada de la billetera permitió la transacción, casi con toda seguridad de forma involuntaria. Dijo que los operadores de la billetera controlaban sus claves y permisos, y que Zodiac no tenía acceso a ellos ni había participado en la configuración. Zodiac no ha estado en contacto con el equipo afectado.
Specter primero señaló el módulo Zodiac Roles como parte del presunto ataque. PeckShield también dijo que el atacante utilizó aproximadamente 813.000 dólares para comprar tokens vinculados a Monero en Hyperliquid.
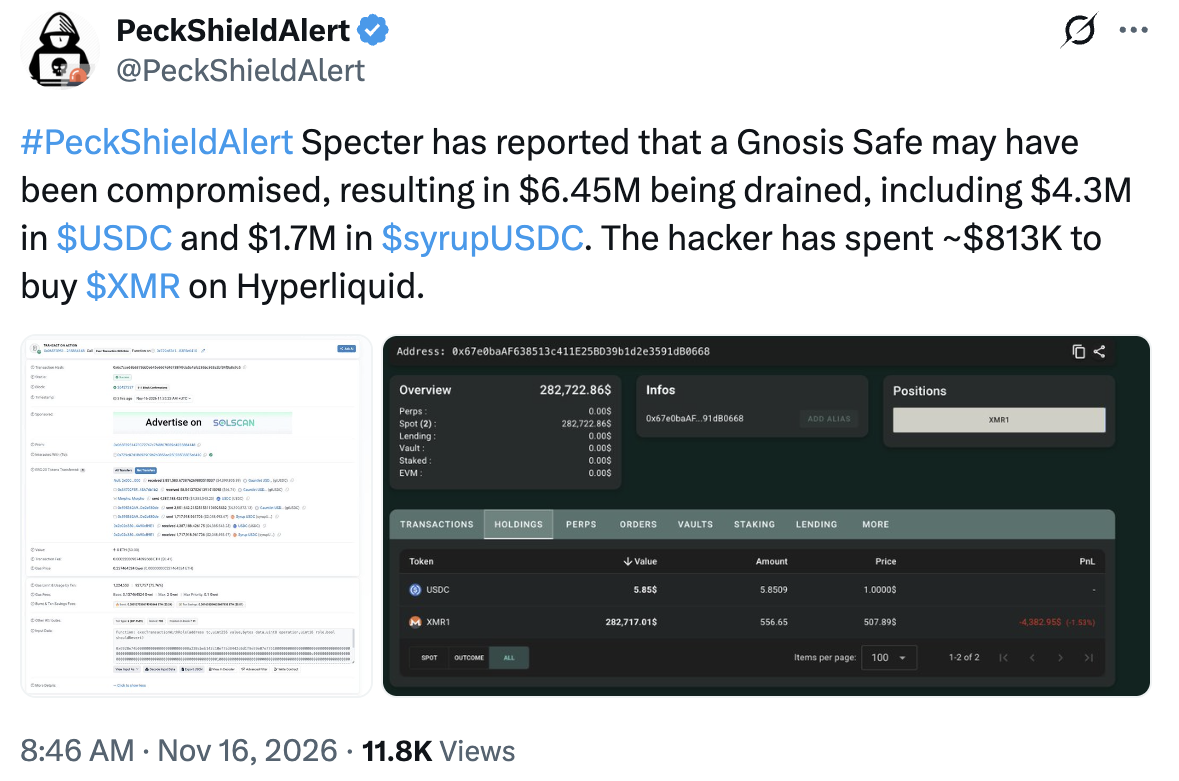
Fuente: PeckShieldAlert
El módulo Zodiac Roles permite a los usuarios de Safe asignar permisos para transacciones específicas. Moormann dijo que el incidente no indicaba una vulnerabilidad que afectara a otras billeteras que utilizan el módulo.
No se ha establecido la identidad del propietario de la billetera. Cointelegraph se puso en contacto con Safe y Gnosis Guild para solicitar comentarios, pero no había recibido respuesta al momento de la publicación.
Relacionado: El DOJ busca incautar 1.200 millones de dólares del hackeo de Binance e interrumpe la estafa FaceStealer
Bitquery señala flujos de fondos similares
La firma de análisis blockchain Bitquery rastreó fondos desde la billetera de Safe a través de múltiples direcciones hasta Hyperliquid, donde cinco cuentas compraron aproximadamente 1 millón de dólares en tokens XMR1.
La firma señaló similitudes con los movimientos de fondos posteriores al incidente de Lighter del lunes, incluida una transferencia de 160 Ether (ETH) y compras de XMR1.
Sin embargo, Bitquery dijo que no encontró transferencias que conectaran los dos grupos de billeteras y no pudo establecer si había participado el mismo actor.
Revista: Los bancos prohíben los agentes de IA por motivos de seguridad... y competencia
Cointelegraph está comprometido con un periodismo independiente y transparente. Este artículo de noticias se elabora de conformidad con la Política Editorial de Cointelegraph y tiene como objetivo proporcionar información precisa y oportuna. Se recomienda a los lectores verificar la información de manera independiente. Lea nuestra Política Editorial https://cointelegraph.es/editorial-policy
Más sobre el tema