 Escrito por Zoltan VardaiRedactorRevisado por Yohan YuEditor
El DOJ busca incautar 1.200 millones de dólares del hackeo de Binance y desarticula la estafa FaceStealer
Últimas NoticiasPublicado13 nov 2026
Las autoridades congelaron más de 2.700 millones de dólares procedentes del hackeo de Binance, mientras que la estafa independiente FaceStealer robó más de 400 millones de dólares en 18 meses.
El Departamento de Justicia de Estados Unidos dijo el jueves que había obtenido autorización judicial para incautar o inmovilizar más de 1.200 millones de dólares de los 6.300 millones de dólares en criptomonedas robados a Binance.
La autorización abarca parte de los más de 2.700 millones de dólares en activos robados que las autoridades estadounidenses y socios del sector privado han congelado desde el hackeo del 29 de octubre. Los investigadores siguen trabajando para recuperar fondos adicionales, dijo el departamento en su anuncio.
El FBI atribuyó el hackeo de Binance al grupo TraderTraitor de Corea del Norte en una alerta cibernética. Kim Yo Jong, hermana del líder norcoreano Kim Jong Un, negó la participación de Corea del Norte.
Binance dijo que había cubierto los activos afectados con fondos propios y que una nueva instantánea de sus reservas de prueba mostraba un respaldo de al menos uno a uno para los activos de los clientes, según su publicación del jueves en X.
En noviembre de 2025, el DOJ anunció una acción de cumplimiento separada dirigida contra unos 15 millones de dólares en criptomonedas vinculadas a hackers norcoreanos conocidos como APT38.
Relacionado: Las pérdidas por hackeos de criptomonedas equivalen a 57 centavos por cada dólar ganado en la cadena: Valente, de Ark
El FBI advierte sobre las videollamadas deepfake de FaceStealer
En un caso separado, las autoridades estadounidenses incautaron la infraestructura en la nube utilizada por FaceStealer, una campaña norcoreana de ingeniería social que robó más de 400 millones de dólares en criptomonedas durante los últimos 18 meses, dijo el DOJ.
Los hackers utilizaron grabaciones obtenidas en secreto de víctimas anteriores y deepfakes generados por IA de destacadas figuras del sector cripto para ganarse la confianza de sus objetivos durante videollamadas. Usaron supuestas soluciones técnicas para engañar a los objetivos e inducirlos a instalar malware, dijo el DOJ.
La campaña estaba dirigida contra personas que trabajaban en el sector cripto y Web3. Los hackers también dirigieron cada vez más sus ataques contra desarrolladores y mantenedores de software de código abierto, en intentos por obtener acceso a sus dispositivos y cuentas de repositorios de software.
El FBI incautó más de 900 videos de cámaras web de víctimas de FaceStealer mediante una orden federal. La agencia también publicó orientación sobre cómo protegerse contra la campaña y qué hacer después de una vulneración en un aviso público.
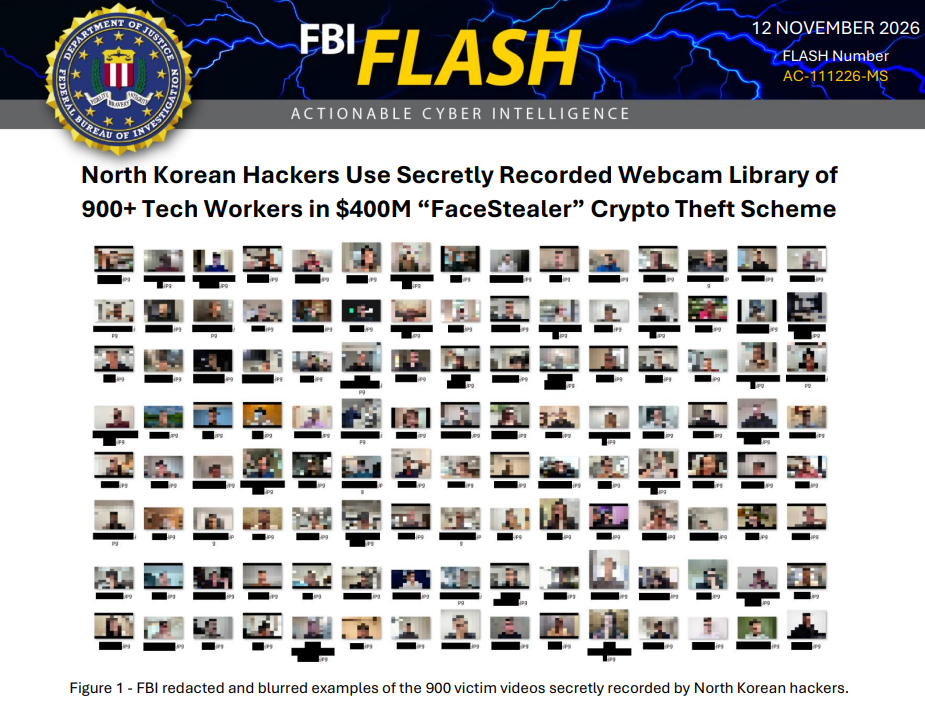
Imágenes fijas censuradas de videos de cámara web grabados por hackers de FaceStealer. Fuente: FBI
El Departamento de Justicia de Estados Unidos dijo que los hackers detrás de FaceStealer son conocidos públicamente por varios nombres, entre ellos Sapphire Sleet, UNC1069, Dangerous Password, CryptoCore, APT38, BlueNoroff y Stardust Chollima.
Cointelegraph está comprometido con un periodismo independiente y transparente. Este artículo de noticias se elabora de conformidad con la Política Editorial de Cointelegraph y tiene como objetivo proporcionar información precisa y oportuna. Se recomienda a los lectores verificar la información de manera independiente. Lea nuestra Política Editorial https://cointelegraph.es/editorial-policy
Más sobre el tema