 Escrito por Helen PartzRedactorRevisado por Bryan O'SheaEditor
Revolut afirma que no hubo contacto directo tras una demanda pública de rescate de 3 millones de dólares
Últimas NoticiasPublicado17 sept 2026
Revolut afirma que no recibió contacto directo pese a demandas de rescate separadas por 3 millones de dólares en Monero y 10.000 Bitcoin de supuestos responsables rivales de la filtración.
Revolut afirmó el jueves que no había recibido contacto directo de quienes se atribuían la responsabilidad de una filtración de datos de clientes, pese a las múltiples demandas públicas de rescate.
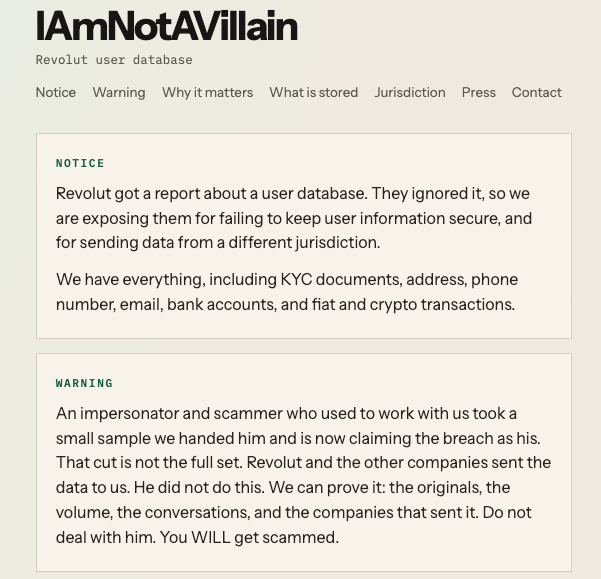
Un grupo que se hace llamar “IAmNotAVillain” exigió públicamente a Revolut 6.000 Monero (XMR), valorados en unos 3 millones de dólares, en un plazo de 24 horas, y amenazó con vender los registros de clientes a otros grupos criminales, según informó el Financial Times el miércoles.
“Revolut no ha recibido ningún contacto directo ni demanda de las personas o el grupo que formulan estas afirmaciones”, declaró un portavoz de Revolut a Cointelegraph.
El ultimátum público es el acontecimiento más reciente relacionado con una filtración de datos que Revolut reveló por primera vez la semana pasada, mientras las autoridades italianas amplían ahora su investigación sobre cómo supuestamente se utilizó una cuenta de correo electrónico gubernamental para obtener datos de clientes.
Una filtración, múltiples demandas de rescate
La afirmación de Revolut de que no ha recibido contacto directo aumenta la incertidumbre sobre quién está detrás de la demanda pública de rescate, ya que “IAmNotAVillain” no es el único nombre vinculado a las declaraciones de responsabilidad por el incidente. Su sitio web, iamnotavillain.xyz, no estaba disponible cuando Cointelegraph lo comprobó al momento de la publicación.
Según informes, un grupo anterior que se hacía llamar “Revolut Smilik” exigió 10.000 Bitcoin, valorados en unos 780 millones de dólares en ese momento, una cifra muy superior a la demanda actual de 3 millones de dólares en Monero de IAmNotAVillain.
IAmNotAVillain cuestionó la afirmación rival en un aviso publicado en su sitio web y alegó que un antiguo asociado solo había recibido una pequeña muestra de los datos antes de atribuirse el mérito de la filtración. El sitio advirtió a otros que no trataran con el reclamante rival.
La cuenta centrada en ciberseguridad Dark Web Informer también señaló otro sitio web, revoloot.lol, asociado con un actor distinto que se atribuyó la responsabilidad, lo que complica aún más los esfuerzos por determinar quién controla los registros de clientes robados. El sitio web revoloot.lol también estaba no disponible cuando Cointelegraph lo comprobó.
Las autoridades italianas amplían la investigación sobre la filtración de datos de Revolut
La Dirección Nacional Antimafia y Antiterrorismo de Italia también está ahora involucrada porque la presunta intrusión afecta a una entidad gubernamental, informó el miércoles la agencia de noticias italiana ANSA.
Relacionado: Italia investiga una vulneración del correo electrónico gubernamental vinculada a la filtración de datos de Revolut
Los fiscales de Reggio Calabria han abierto una investigación sobre el acceso no autorizado a un sistema informático de interés público, mientras los investigadores trabajan para determinar si la cuenta de correo electrónico institucional fue vulnerada o clonada.
El regulador italiano de privacidad ha pedido por separado a los bancos que revisen urgentemente la seguridad de sus sistemas de acceso y está examinando si podrían haber estado implicados otros bancos o instituciones financieras.
Revista: Los robos de identidad de Revolut ponen de relieve los peligros del KYC: así se puede solucionar
Cointelegraph está comprometido con un periodismo independiente y transparente. Este artículo de noticias se elabora de conformidad con la Política Editorial de Cointelegraph y tiene como objetivo proporcionar información precisa y oportuna. Se recomienda a los lectores verificar la información de manera independiente. Lea nuestra Política Editorial https://cointelegraph.es/editorial-policy
Más sobre el tema