 Escrito por Ezra ReguerraRedactorRevisado por Bryan O'SheaEditor
Los hackers estatales impulsan un aumento del 420% del malware onchain, según Chainalysis
Últimas NoticiasPublicado17 sept 2026
Hackers vinculados a Corea del Norte utilizaron Tron, Aptos y BNB Chain para mantener la infraestructura de malware, mientras que actores presuntamente vinculados a Irán incorporaron instrucciones en transacciones de Bitcoin.

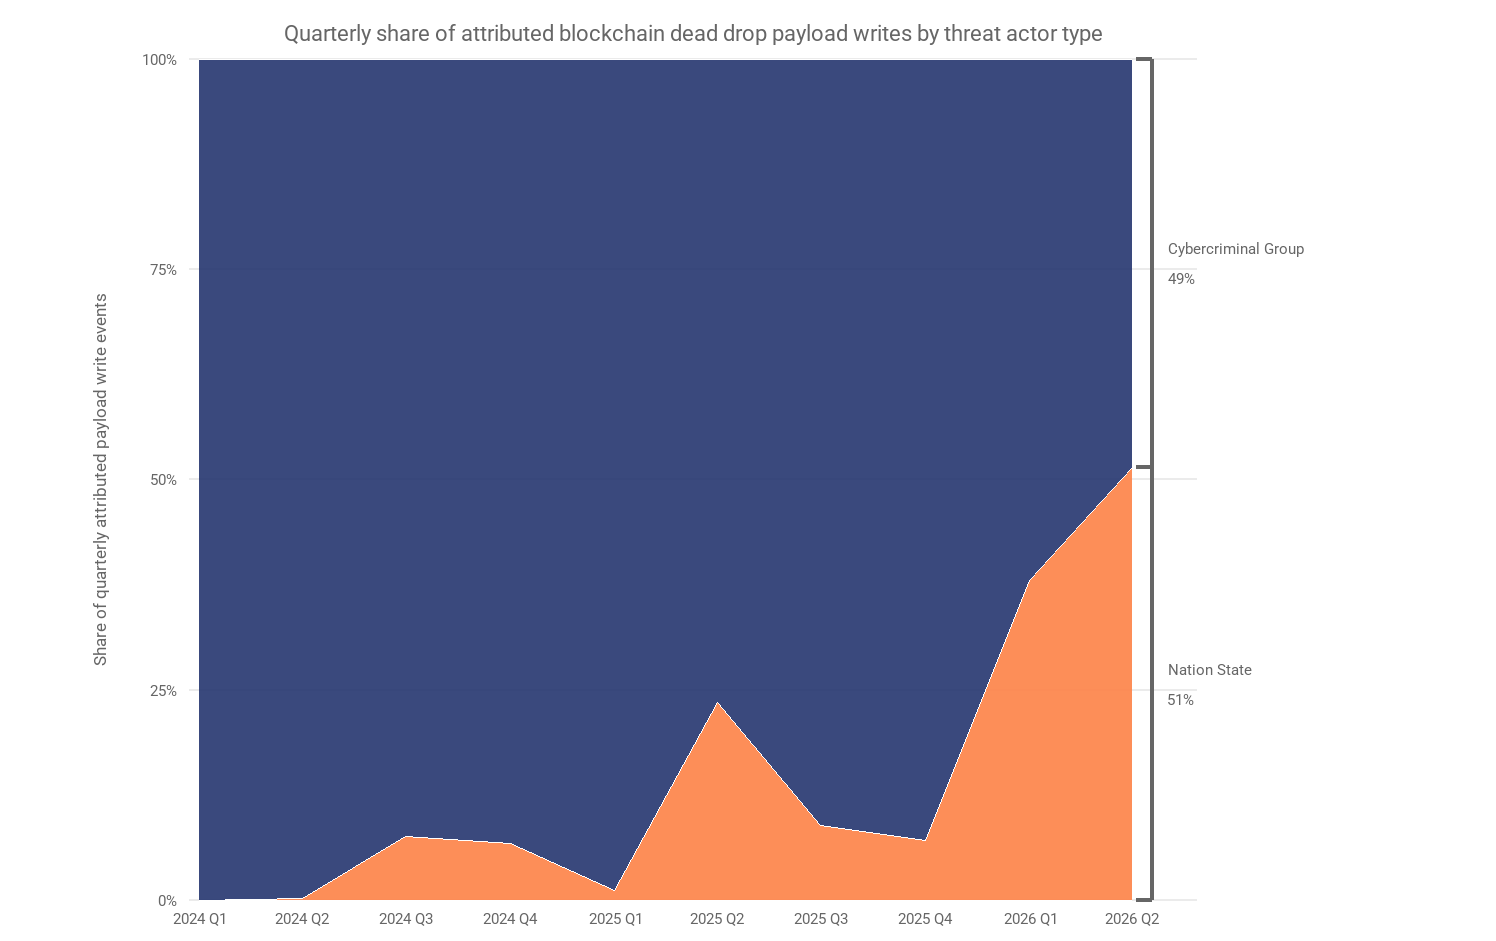
Los hackers vinculados a Estados representaron aproximadamente dos tercios de la nueva actividad en cada trimestre, mientras que el número de ocasiones en que los atacantes almacenaron instrucciones de malware o información sobre infraestructura en blockchains públicas aumentó un 420% durante los últimos 12 meses, según un informe de Chainalysis.
Chainalysis identificó a operadores vinculados a Corea del Norte y a Irán entre los actores estatales que adoptaron la técnica. En uno de los hallazgos del informe, la firma de análisis vinculó actividad previamente no atribuida que abarcaba Tron, Aptos y BNB Smart Chain (BSC) con UNC5342, un grupo vinculado a Corea del Norte rastreado por Google Threat Intelligence.
Los punteros codificados en transacciones de Tron y Aptos dirigían los dispositivos infectados a la misma transacción de BSC; Tron servía como primera ruta y Aptos, como alternativa, informó Chainalysis. La transacción de BSC contenía direcciones de servidores cifradas y datos de configuración que conectaban los dispositivos comprometidos con una infraestructura offchain utilizada para el acceso remoto y el robo de datos.
Chainalysis afirmó que el uso de blockchains públicas aumenta la durabilidad de las campañas de malware porque la información almacenada sigue siendo accesible después de que se desmantelan dominios, servidores o repositorios de código. En 2025, los hackers norcoreanos utilizaron una técnica similar llamada EtherHiding para colocar código que roba criptomonedas en contratos inteligentes.
Las herramientas de IA aceleran la escritura de código malicioso
La empresa también registró un aumento del 440% en las escrituras maliciosas en la blockchain desde julio de 2025, cuando afirmó que los modelos chinos de inteligencia artificial de código abierto y gran capacidad adquirieron la capacidad de producir código malicioso con salvaguardas limitadas.
Eric Jardine, responsable de investigación sobre ciberdelincuencia en Chainalysis, declaró a Cointelegraph que encontraron una «asociación clara en un momento determinado», pero no pudieron demostrar que los actores que publicaban las transacciones y contratos maliciosos hubieran utilizado los modelos para aumentar su producción.
Relacionado: Irán relaja las normas monetarias para eludir las sanciones de EE. UU. con criptomonedas: informe
Actores vinculados a Irán incluyeron instrucciones para el malware en Bitcoin
Chainalysis también identificó a actores de amenazas que, según sospecha, están vinculados al Ministerio de Inteligencia de Irán y que escribieron datos codificados de enrutamiento de comando y control en la blockchain de Bitcoin.
La empresa afirmó que su evaluación se basaba en la familia de malware, el método de descifrado, el momento y la infraestructura de servidores asociados con operaciones iraníes denunciadas anteriormente, y no únicamente en la actividad de la blockchain.
Según el informe, billeteras controladas por los atacantes enviaron pequeños pagos a una dirección de Bitcoin conocida, vinculada históricamente al creador de Bitcoin, Satoshi Nakamoto. Chainalysis afirmó que la dirección no tenía conexión con los atacantes y servía como ubicación pública permanente que los dispositivos infectados podían consultar para comprobar si había instrucciones actualizadas.
Los atacantes podían cambiar su infraestructura de servidores publicando otra transacción de Bitcoin, tras lo cual los dispositivos infectados recuperarían automáticamente la nueva información. Una vez que el malware obtenía esas instrucciones, la operación pasaba a ejecutarse fuera de la cadena para actividades que podían incluir acceso remoto, robo de credenciales y distribución de malware adicional.
Cointelegraph está comprometido con un periodismo independiente y transparente. Este artículo de noticias se elabora de conformidad con la Política Editorial de Cointelegraph y tiene como objetivo proporcionar información precisa y oportuna. Se recomienda a los lectores verificar la información de manera independiente. Lea nuestra Política Editorial https://cointelegraph.es/editorial-policy
Más sobre el tema