Falsos reclutadores norcoreanos infectan 30.000 dispositivos y roban 10,7 millones de dólares en criptomonedas
Últimas NoticiasPublicado21 sept 2026
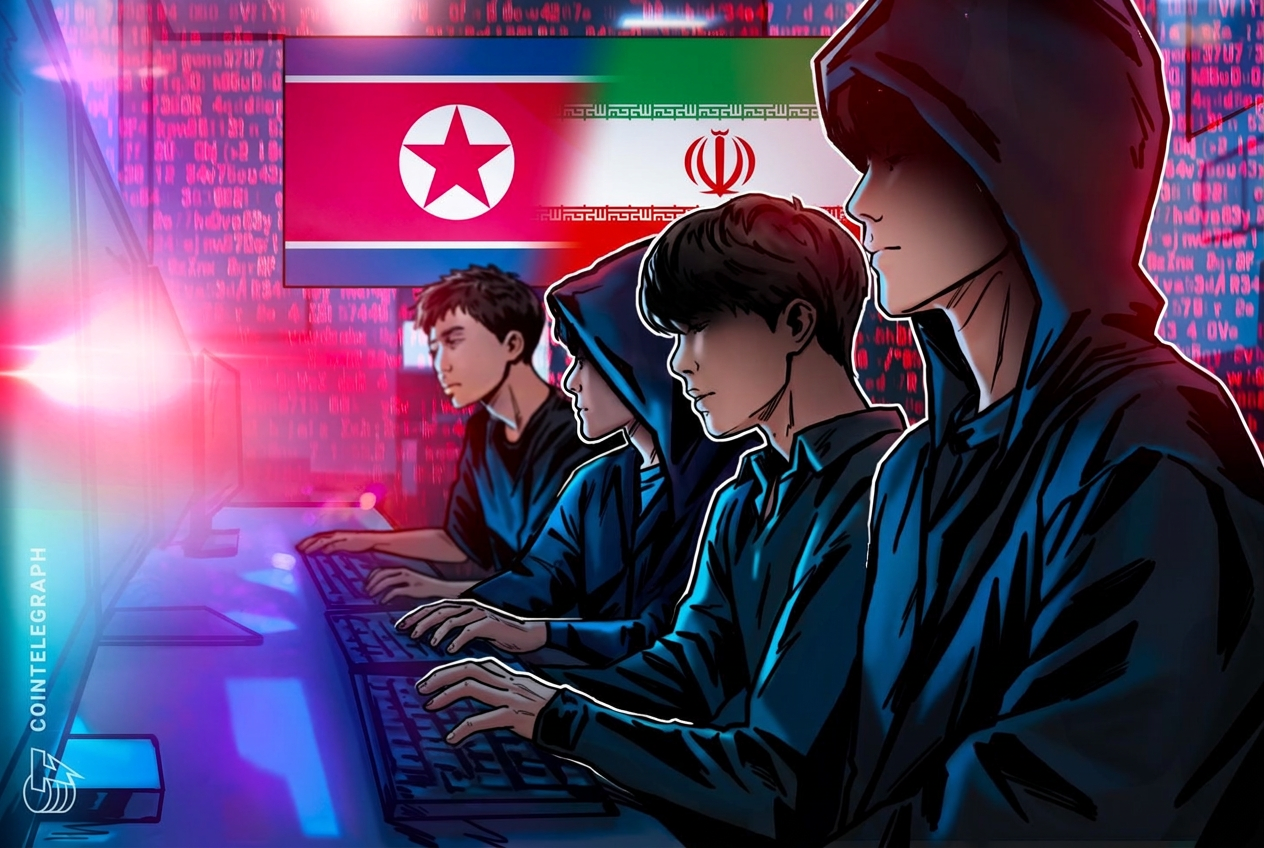
El grupo cibernético norcoreano WaterPlum atacó a desarrolladores con falsas ofertas de trabajo en empresas de criptomonedas, IA y NFT, e infectó al menos 30.000 dispositivos en más de 100 países.

El grupo de hackers norcoreano WaterPlum robó al menos 10,7 millones de dólares haciéndose pasar por reclutadores de empresas legítimas de criptomonedas e IA y atacando con malware a personas que buscaban empleo sin sospecharlo.
El grupo, también conocido como Contagious Interview, ataca a desarrolladores de software y profesionales de TI en todo el mundo, según un aviso conjunto de Japón, Alemania, Australia y Estados Unidos. Las autoridades afirmaron que los falsos reclutadores se hicieron pasar por empresas legítimas de IA, criptomonedas o tokens no fungibles (NFT), y que también utilizaron servicios de contratación.
«Los principales objetivos eran diseñadores web, ingenieros y especialistas individuales en criptomonedas, blockchain y tecnologías Web3», añadieron.
El aviso también vincula a WaterPlum con la campaña más amplia de Corea del Norte para colocar trabajadores de TI dentro de empresas extranjeras; las autoridades japonesas y estadounidenses evalúan que los integrantes de WaterPlum y algunos trabajadores norcoreanos de TI operan bajo el Departamento de Industria de Municiones de Corea del Norte.
Según el aviso, WaterPlum atraía a personas que buscaban empleo mediante plataformas de redes sociales, plataformas de empleo en línea, plataformas de trabajos por encargo o mercados de trabajo freelance. Durante el proceso de contratación, se instruía a las víctimas para que descargaran y ejecutaran archivos maliciosos disfrazados de tareas de programación o correcciones de errores de videoconferencia.
Relacionado: Corea del Norte utiliza talento extranjero para ayudar a infiltrarse en empresas estadounidenses: informe
Una vez que los actores cibernéticos obtenían acceso por puerta trasera al ordenador de una víctima, utilizaban troyanos de acceso remoto y malware para robar información con el fin de extraer datos confidenciales y criptomonedas.
Las infecciones exitosas también crean oportunidades para que los actores de WaterPlum se infiltren en organizaciones que emplean a los desarrolladores que no sospechan nada.
WaterPlum infectó al menos 30.000 dispositivos en más de 100 países, y entre diciembre de 2025 y julio de 2026 se extrajeron fondos o credenciales de cuentas de más de 7.000 billeteras de criptomonedas.
Sin embargo, el daño puede extenderse más allá de las criptomonedas robadas. Los documentos de identidad robados permiten a los trabajadores norcoreanos de TI hacerse pasar por las víctimas y obtener ingresos, y la información confidencial podría utilizarse para extorsionar, afirmó el aviso.
El aviso describió un caso en el que un presunto trabajador norcoreano de TI solicitó un puesto de ingeniería en un exchange de criptomonedas japonés utilizando un currículum falsificado. El exchange rechazó al candidato después de detectar discrepancias durante la entrevista, incluida su incapacidad para explicar detalladamente las habilidades enumeradas en su currículum.
Un caso más reciente ocurrió en julio, cuando Cointelegraph informó que Consensys había contratado sin saberlo a un desarrollador vinculado a Corea del Norte como consultor. La empresa dijo a Cointelegraph que canceló su acceso después de descubrir la amenaza, y una investigación no encontró robo de activos o datos, despliegue de código malicioso ni impacto en la seguridad de los usuarios.
La campaña denunciada es el ejemplo más reciente del uso persistente por parte de Corea del Norte del robo de criptomonedas para recaudar fondos, pese a años de advertencias y medidas coercitivas. El FBI responsabilizó a Corea del Norte del robo de 1.500 millones de dólares a Bybit en febrero de 2025, mientras que las autoridades estadounidenses han advertido sobre sus trabajadores de TI encubiertos desde al menos 2018.
Revista: Corea del Norte impulsa el aumento del malware onchain; CoinEx cierra: Asia Express
Cointelegraph está comprometido con un periodismo independiente y transparente. Este artículo de noticias se elabora de conformidad con la Política Editorial de Cointelegraph y tiene como objetivo proporcionar información precisa y oportuna. Se recomienda a los lectores verificar la información de manera independiente. Lea nuestra Política Editorial https://cointelegraph.es/editorial-policy
Más sobre el tema