Core Lightning advierte de que los atacantes están apuntando a nodos de Bitcoin sin parchear
Últimas NoticiasPublicado2 oct 2026
Se indicó a los operadores de nodos que ejecutan la versión 26.06.7 o anteriores que actualizaran de inmediato.
El equipo detrás de Core Lightning, un software de código abierto para nodos de la red Lightning de Bitcoin, instó a los operadores que ejecutan versiones anteriores a actualizar de inmediato tras recibir informes de que los atacantes están apuntando a nodos sin parchear.
«Actualización de seguridad urgente: si ejecuta la versión 26.06.7 o anteriores, actualice a la versión más reciente lo antes posible», dijo el equipo el viernes.
Core Lightning no especificó qué vulnerabilidades estaban atacando los ciberdelincuentes ni cuál podría ser el impacto. Cointelegraph se puso en contacto con Core Lightning para solicitar comentarios.
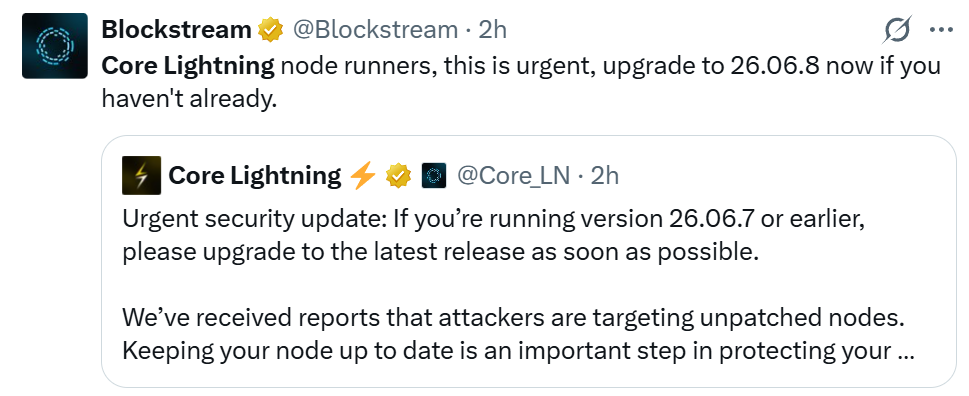
Fuente: Blockstream
El 16 de septiembre, Core Lightning dijo que estaba investigando informes sobre un posible problema que afectaba a funciones experimentales de Core Lightning y que podría afectar a los fondos de los usuarios. Unos seis días después, lanzó la versión 26.06.8.
La actualización del 22 de septiembre incluía correcciones de errores junto con parches para «vulnerabilidades notificadas de forma responsable por varias fuentes». Las notas de la versión atribuyen los informes a Bitcoin Red Team y a otras 12 personas y grupos identificados por su nombre, además de informantes anónimos.
Según el registro de cambios, algunas de las correcciones abordaban fallos que podían bloquear los nodos de los remitentes, solicitudes que podían agotar la memoria en su interfaz REST y un error al cerrar canales que podía hacer que los usuarios perdieran fondos como penalización.
Sin embargo, la versión omitió deliberadamente algunas pruebas para dificultar que los atacantes aplicaran ingeniería inversa a las vulnerabilidades y las explotaran mientras los operadores actualizaban sus sistemas.
En agosto, Core Lightning dijo que estaba trabajando en una corrección coordinada después de evaluar un gran volumen de informes de Vulnerabilidades y Exposiciones Comunes (CVE) generados por IA durante las semanas anteriores.
Dos días después, lanzó la versión 26.06.7 para abordar las vulnerabilidades confirmadas.
Relacionado: Core Lightning confirma múltiples vulnerabilidades y prepara una actualización de seguridad
Cointelegraph está comprometido con un periodismo independiente y transparente. Este artículo de noticias se elabora de conformidad con la Política Editorial de Cointelegraph y tiene como objetivo proporcionar información precisa y oportuna. Se recomienda a los lectores verificar la información de manera independiente. Lea nuestra Política Editorial https://cointelegraph.es/editorial-policy
Más sobre el tema