El CEO de Bitget sospecha que Corea del Norte está detrás del hackeo de 352 millones de dólares y cita indicios de IP
Últimas NoticiasPublicado25 sept 2026
La CEO de Bitget, Gracy Chen, dijo que una investigación preliminar encontró direcciones IP que coincidían con las elecciones de VPN asociadas a un grupo de hackers de la RPDC.
La CEO de Bitget, Gracy Chen, dijo el jueves que hackers norcoreanos podrían estar detrás de la brecha de seguridad de 351,6 millones de dólares sufrida por el exchange, citando hallazgos preliminares que vinculan direcciones IP con servicios VPN utilizados por un grupo norcoreano.
Durante una sesión de preguntas y respuestas en directo tras el incidente en X, Chen dijo que los investigadores de seguridad habían señalado similitudes con ataques norcoreanos anteriores. Afirmó que el exchange no creía que la brecha fuera obra de alguien interno.
«Hemos identificado algunas direcciones IP que coinciden con las elecciones de VPN de cierto grupo de la RPDC», dijo Chen, en referencia a la República Popular Democrática de Corea.
A hackers norcoreanos se les vinculó con un robo estimado de 2.020 millones de dólares en criptomonedas en 2025, incluido el hackeo de aproximadamente 1.500 millones de dólares del exchange Bybit, que el FBI atribuyó a Corea del Norte.
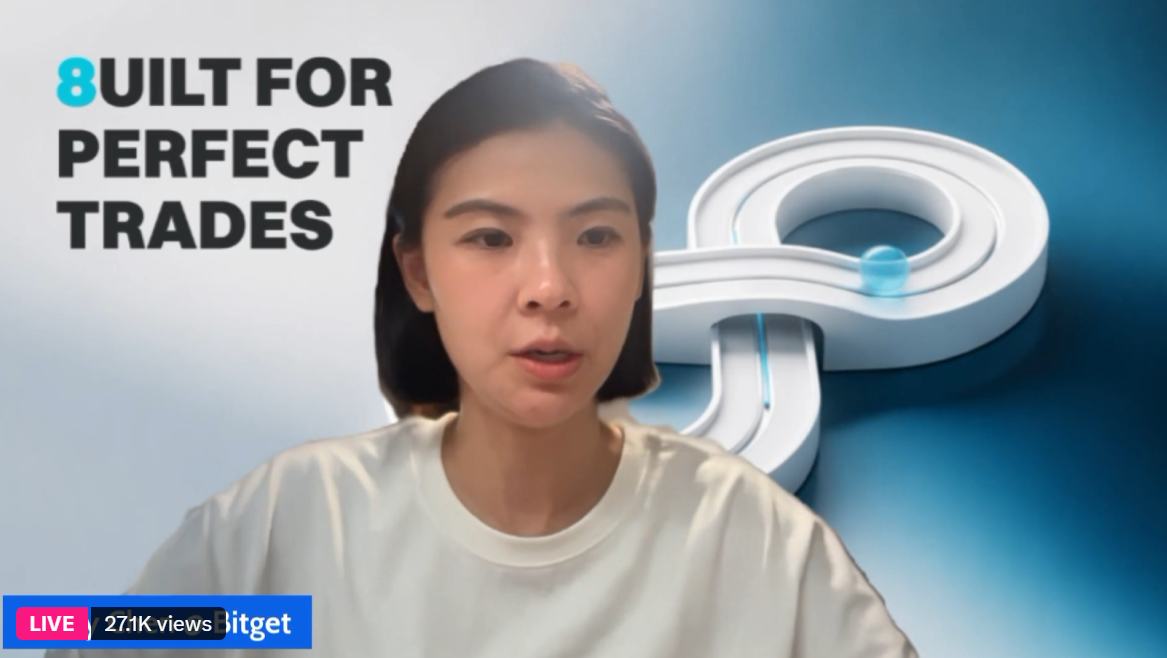
La CEO de Bitget, Gracy Chen, presenta una transmisión en directo en X horas después del hackeo. Fuente: Bitget
«El patrón se parece mucho a lo que el equipo norcoreano hizo antes», afirmó.
Chen también reveló que los hackers vulneraron los sistemas de Bitget y transfirieron fondos directamente, en lugar de falsificar solicitudes de retiro de usuarios.
«No falsificaron las solicitudes de retiro de los usuarios ni obtuvieron nuestras claves privadas de la billetera fría ni de ninguna billetera caliente o tibia», afirmó.
Chen dijo que los investigadores aún estaban determinando qué sistemas se habían visto comprometidos y cómo habían obtenido acceso los atacantes.
Relacionado: Bitget confirma una brecha de seguridad de 352 millones de dólares y suspende los retiros
Los comentarios se producen después de que Bitget informara el jueves de transferencias no autorizadas que afectaron a partes de su infraestructura de billeteras calientes y templadas. Los retiros seguían suspendidos al momento de la publicación.
Durante la sesión de preguntas y respuestas, Chen también dijo que se habían recuperado algunos fondos robados, sin especificar una cantidad. Afirmó que el exchange estaba trabajando con fundaciones de blockchain y otros socios en los esfuerzos de recuperación.
Cointelegraph está comprometido con un periodismo independiente y transparente. Este artículo de noticias se elabora de conformidad con la Política Editorial de Cointelegraph y tiene como objetivo proporcionar información precisa y oportuna. Se recomienda a los lectores verificar la información de manera independiente. Lea nuestra Política Editorial https://cointelegraph.es/editorial-policy
Más sobre el tema