 Escrito por Nate KostarRedactorRevisado por Ana Paula PereiraEditor
Binance y Deribit revocan las claves API de SignalPlus tras un ataque con una invitación falsa de Teams
Últimas NoticiasPublicado5 nov 2026
SignalPlus dijo que los atacantes comprometieron la computadora de un ingeniero en una brecha que provocó pérdidas inferiores a 82.000 dólares, que la plataforma de trading de criptomonedas se comprometió a reembolsar por completo.

Los exchanges Binance y Deribit dijeron el jueves que habían revocado, como medida de precaución, las claves API conectadas a la plataforma de trading de derivados de criptomonedas SignalPlus tras una brecha de seguridad. Ambos exchanges dijeron que sus propios sistemas no se vieron afectados, mientras que Deribit advirtió que el trading, la monitorización y la automatización mediante SignalPlus habían dejado de funcionar para sus clientes.
El cofundador de Binance, Yi He, también instó a las plataformas de terceros integradas con el exchange a revisar sus controles de seguridad y vigilar la actividad sospechosa, advirtiendo que la amenaza iba más allá de una sola empresa.
SignalPlus proporciona infraestructura de trading para derivados de criptomonedas, especialmente opciones, lo que permite a traders profesionales e institucionales gestionar posiciones en múltiples exchanges desde una sola plataforma.
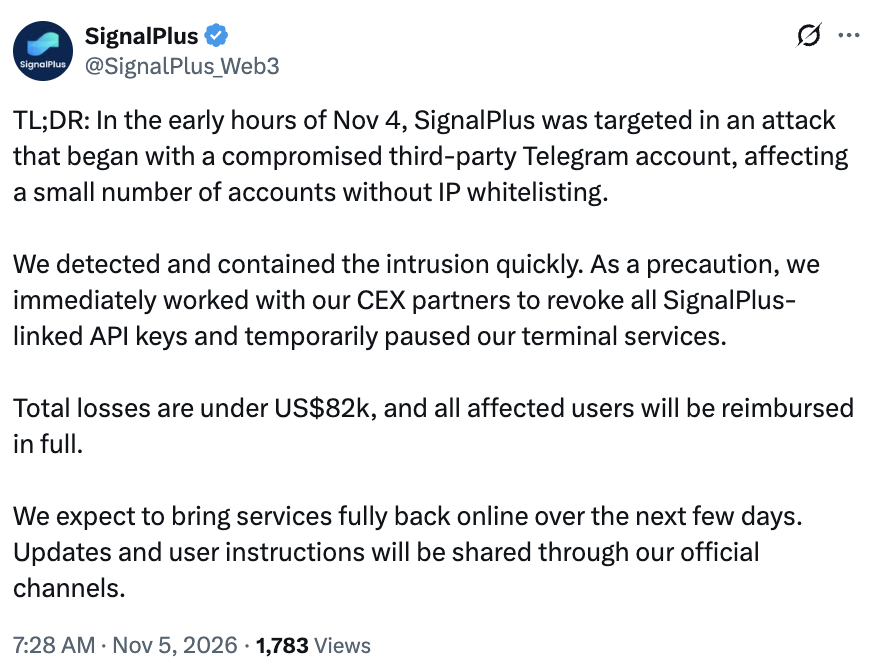
Según la empresa en X, el ataque se originó en una cuenta de Telegram comprometida perteneciente a un contacto de un proveedor tecnológico externo. El atacante suplantó al contacto y envió una invitación falsa a una reunión de Microsoft Teams a un ingeniero de SignalPlus, comprometiendo la computadora del empleado.
Fuente: SignalPlus
El atacante permaneció inactivo en la computadora comprometida antes de utilizar los privilegios de acceso del ingeniero para atacar la red interna de SignalPlus a primera hora del miércoles, dijo la empresa.
SignalPlus dijo que detectó y contuvo la intrusión, con pérdidas totales inferiores a 82.000 dólares, y que había comenzado a reembolsar por completo a los usuarios afectados. La empresa suspendió temporalmente sus servicios y espera restablecer las operaciones durante los próximos días, después de completar las revisiones de seguridad y aplicar parches.
SignalPlus también reconoció que no había exigido una lista blanca de IP para el acceso a las API de los exchanges. «Asumimos la responsabilidad por este descuido», dijo la empresa, y añadió que endurecería los requisitos de acceso a las API y reforzaría los controles de seguridad internos. La lista blanca de IP es una medida de seguridad que restringe el acceso a las API a una lista predefinida de direcciones de Internet aprobadas.
Relacionado: El fundador de BitMart dice que el equipo de seguridad estaba «gravemente falto de personal» tras un nuevo hackeo
El ataque a SignalPlus ocurre después del hackeo de Binance por 6.300 millones de dólares
El incidente de SignalPlus se produjo días después de que Binance revelara detalles de un hackeo de 6.300 millones de dólares el 29 de octubre, que también implicó computadoras de empleados comprometidas.
Según el análisis retrospectivo de Binance, los atacantes que se hicieron pasar por reclutadores engañaron a un ingeniero para que descargara un archivo malicioso disfrazado de tarea de programación. Posteriormente, los atacantes utilizaron la computadora comprometida para acceder a otros sistemas y finalmente vulnerar la infraestructura de billetera del exchange.
El cofundador de Binance, Yi He, dijo el martes que el exchange había detectado y frustrado 57 ciberamenazas sospechosas vinculadas a Corea del Norte en 2026, incluidas entrevistas de trabajo fraudulentas, paquetes de software maliciosos e intentos de robar credenciales de empleados.
Revista: ¿Pueden las redes telefónicas descentralizadas impulsar la revolución de la IA?
Cointelegraph está comprometido con un periodismo independiente y transparente. Este artículo de noticias se elabora de conformidad con la Política Editorial de Cointelegraph y tiene como objetivo proporcionar información precisa y oportuna. Se recomienda a los lectores verificar la información de manera independiente. Lea nuestra Política Editorial https://cointelegraph.es/editorial-policy
Más sobre el tema