 Escrito por Nate KostarRedactorRevisado por Ana Paula PereiraEditor
Binance rastrea un hackeo de 6.300 millones de dólares hasta falsas entrevistas de trabajo y una herramienta de IA comprometida
Últimas NoticiasPublicado3 nov 2026
Los hackers explotaron computadoras comprometidas de empleados y credenciales robadas para vulnerar la infraestructura de billeteras de Binance, según la investigación del exchange.
Una prueba de programación de un posible empleador parecía una parte ordinaria de una entrevista de trabajo. En cambio, fue un paso de un ciberataque de varios meses que terminó con el robo de 6.300 millones de dólares a Binance y planteó preguntas sobre cómo los exchanges se protegen contra amenazas dirigidas a sus empleados.
El ataque formó parte de una campaña coordinada que explotó tanto vulnerabilidades humanas como sistemas de seguridad internos, según un análisis posterior al incidente publicado por Binance el martes. Las conclusiones del exchange detallaron cómo los hackers obtuvieron gradualmente acceso a su infraestructura de billeteras antes del robo del 29 de octubre.
Según el informe de seguridad de Binance, la campaña de ataque comenzó en junio, cuando un ingeniero descargó un paquete de software manipulado mientras configuraba una herramienta de programación con IA. Aunque Binance detectó el malware y reemplazó el dispositivo afectado, los atacantes ya habían recopilado información sobre el equipo de billeteras del exchange.
En septiembre, atacantes que se hicieron pasar por reclutadores dirigieron su objetivo contra otro ingeniero de software y engañaron al empleado para que descargara un archivo malicioso disfrazado de prueba de programación. El malware comprometió la computadora de trabajo del ingeniero y eludió las protecciones de seguridad del exchange.
El 20 de octubre, los atacantes utilizaron la computadora comprometida y una herramienta interna de IA para acceder a los sistemas de otros dos ingenieros, obteniendo credenciales de despliegue que les permitieron instalar software malicioso dentro de la infraestructura de billeteras de Binance el 29 de octubre.
Luego, los atacantes obtuvieron acceso al servicio interno de firma de billeteras del exchange, que autoriza las transacciones de criptomonedas. Esto les permitió mover fondos fuera del proceso normal de retiro.
«No fue un solo error ni una sola brecha: fue una campaña de varios meses», afirmó el co-CEO de Binance, Richard Teng, en una publicación del martes en X.
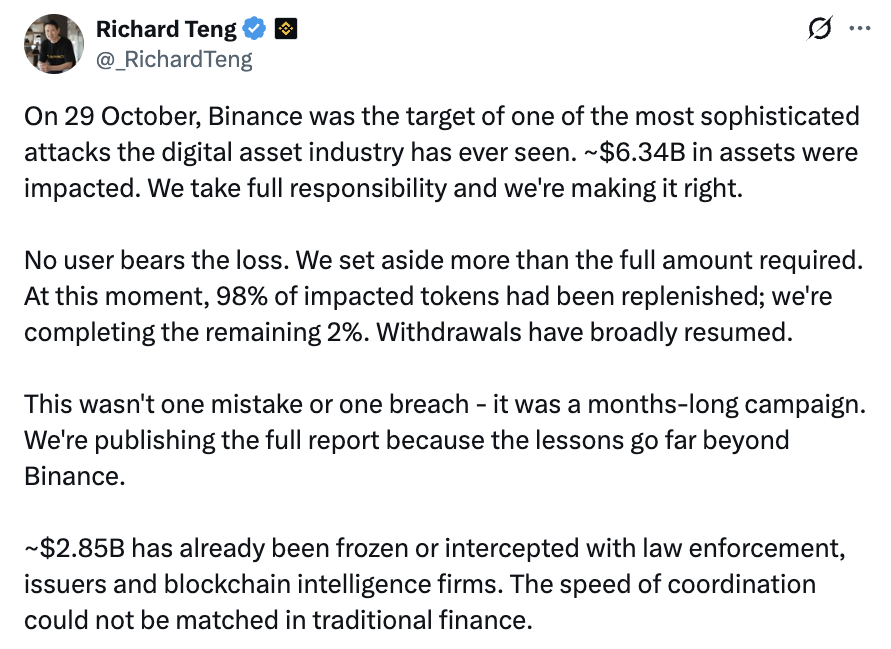
Fuente: Richard Teng
Binance afirmó que los atacantes también explotaron el mecanismo EIP-7702 de Ethereum, que permite a las billeteras delegar permisos de transacción a contratos inteligentes, lo que permitió que las transferencias no autorizadas continuaran incluso después de que el exchange suspendiera los retiros. Su sistema de billeteras de computación multipartita (MPC), que distribuye el control sobre la firma de transacciones, complicó los esfuerzos para revocar esos permisos.
La brecha afectó aproximadamente a 6.300 millones de dólares en activos digitales, y Binance informó que se habían congelado o interceptado 2.850 millones de dólares, según su contabilidad más reciente. El exchange afirmó que absorbería las pérdidas en lugar de trasladarlas a los clientes y que había repuesto el 98% de los activos en tokens afectados al 31 de octubre.
El ataque, el mayor hackeo de criptomonedas de la historia, ha sido atribuido a hackers norcoreanos por la Oficina Federal de Investigación (FBI) de Estados Unidos. El martes, Kim Yo Jong, hermana del líder norcoreano Kim Jong Un, negó la participación del país y afirmó que la atribución del FBI tenía motivaciones políticas y pretendía dañar la posición internacional de Corea del Norte.
Revista: Los hackers de Binance se apresuraron a mover miles de millones antes de que pudieran congelarse
Cointelegraph está comprometido con un periodismo independiente y transparente. Este artículo de noticias se elabora de conformidad con la Política Editorial de Cointelegraph y tiene como objetivo proporcionar información precisa y oportuna. Se recomienda a los lectores verificar la información de manera independiente. Lea nuestra Política Editorial https://cointelegraph.es/editorial-policy
Más sobre el tema