
 Escrito por Adrian ZmudzinskiRedactorRevisado por Bryan O'SheaEditor
El incidente de Lighter expone riesgos más allá de los controles de retiro
Últimas NoticiasPublicado17 nov 2026
Las plataformas de criptomonedas necesitan límites aplicables para cada ruta que una clave de API puede usar para transferir valor, incluidos los intercambios, las transferencias internas y los fondos compartidos.
Un incidente reciente en el que se sustrajeron más de 10 millones de dólares de un exchange descentralizado de futuros perpetuos muestra las deficiencias de centrar la seguridad en los controles de retiro.
Según el informe posterior al incidente de Lighter, un atacante utilizó claves de API comprometidas para mover fondos a un fondo público y canjear participaciones mantenidas a través de otra cuenta. Bitquery rastreó un retiro de 10,39 millones de USDC. El exchange dijo que su protocolo y sus contratos inteligentes no se vieron afectados.
Lighter ahora exige firmas de billetera para las transferencias a fondos públicos y ha dejado de hacer públicas las firmas de las claves de API. También planea implementar listas de IP permitidas y permisos configurables para cada clave.
Desde entonces, Lighter ha restablecido los depósitos y retiros y también ha devuelto alrededor de 5 millones de USDC (USDC) al operador afectado.
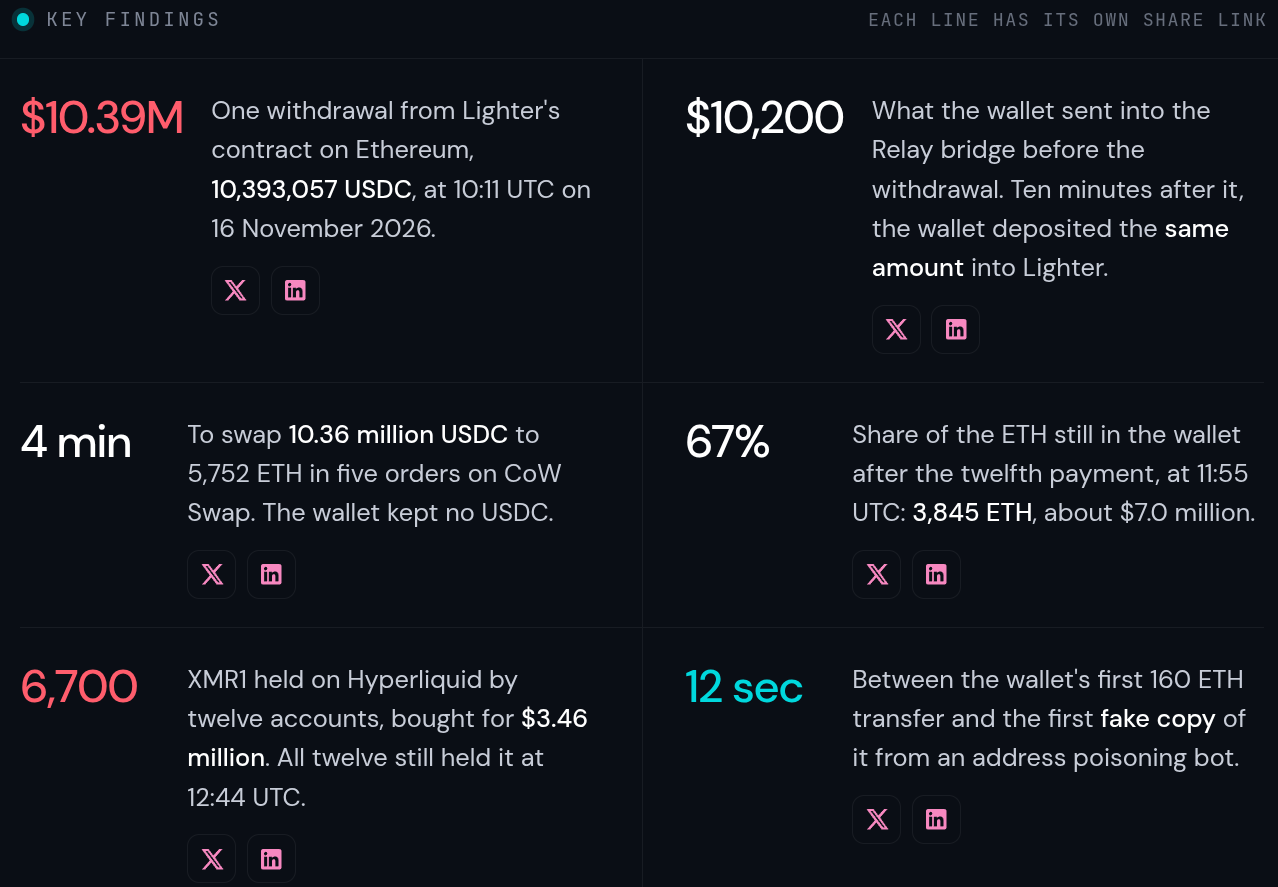
Infografía del incidente de Lighter. Fuente: Bitquery
El incidente pone de relieve que las revisiones de ciberseguridad deben ir más allá de las vulnerabilidades de los contratos inteligentes. También es importante considerar la brecha entre los permisos que concede un sistema y las consecuencias financieras que esos permisos permiten.
Relacionado: Google dice que los hackers utilizan agentes de IA para encontrar y explotar fallas de software
El riesgo real asociado a una credencial depende de los saldos a los que puede acceder, las transacciones que puede iniciar y las exposiciones que puede crear. Que tenga permiso para retirar activos y los destinos a los que puede enviarlos son solo dos de muchos factores. Como explicó Lighter en su informe posterior al incidente:
«Una clave que puede operar aún puede hacerte perder dinero si otra persona la controla».
Esto significa que un usuario debe establecer un mandato claro para cada credencial. El mandato puede especificar las cuentas accesibles, los mercados permitidos, los tamaños de las órdenes, las tolerancias de precio y la exposición agregada. Transferir capital a un fondo compartido o ampliar esos límites puede requerir una autorización separada.
La misma lógica se aplica a las firmas adicionales. Una segunda firma añade una protección significativa cuando su proceso de aprobación evalúa de forma independiente el efecto financiero de la transacción.
Para leer el análisis completo sobre cómo los permisos de los DEX van más allá de los retiros, suscríbete al boletín Daybreak.
Cointelegraph está comprometido con un periodismo independiente y transparente. Este artículo de noticias se elabora de conformidad con la Política Editorial de Cointelegraph y tiene como objetivo proporcionar información precisa y oportuna. Se recomienda a los lectores verificar la información de manera independiente. Lea nuestra Política Editorial https://cointelegraph.es/editorial-policy
Más sobre el tema