 Escrito por Nate KostarRedactorRevisado por Ana Paula PereiraEditor
Across Protocol advierte a los usuarios que eviten la aplicación tras informes de billeteras vaciadas
Últimas NoticiasPublicado10 nov 2026
El protocolo investiga un posible incidente de seguridad que afecta a su dominio, mientras varios usuarios han informado de pérdidas de fondos después de interactuar con la plataforma.
El protocolo de puente entre cadenas Across, que permite a los usuarios transferir activos digitales entre Ethereum y otras redes blockchain, advirtió el martes a los usuarios que no accedieran a su aplicación ni conectaran sus billeteras mientras investiga un posible incidente de seguridad.
En una publicación del martes en X, Across aconsejó a los usuarios no firmar transacciones ni aprobaciones hasta nuevo aviso, sin especificar la naturaleza del incidente ni si su sitio web había sido comprometido.
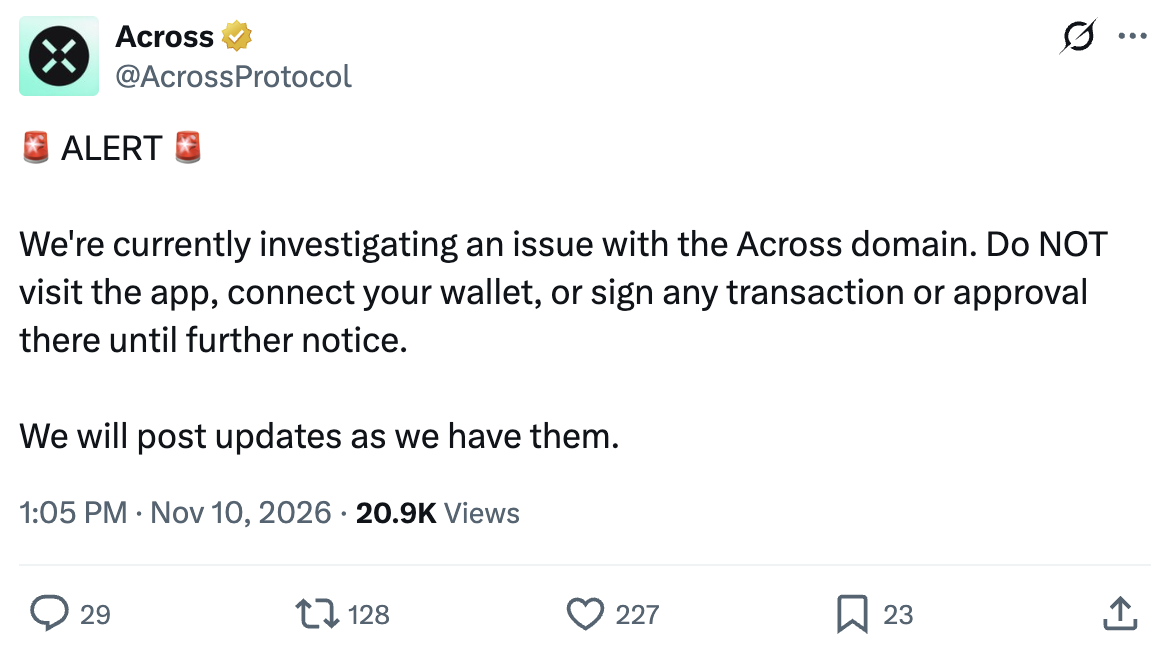
Fuente: Across Protocol
En X, un usuario afirmó haber perdido 9.000 USDC, mientras que otro informó haber perdido 7.053 USDT0 en siete transacciones en la blockchain Plasma.
Un tercer usuario dijo que su billetera había sido vaciada después de usar el puente varias veces, alegando que el sitio web había sido comprometido. Across pidió a los usuarios detalles de las transacciones para investigar sus informes.
Cointelegraph no ha verificado de forma independiente los informes. Across Protocol no respondió de inmediato a la solicitud de Cointelegraph de más detalles.
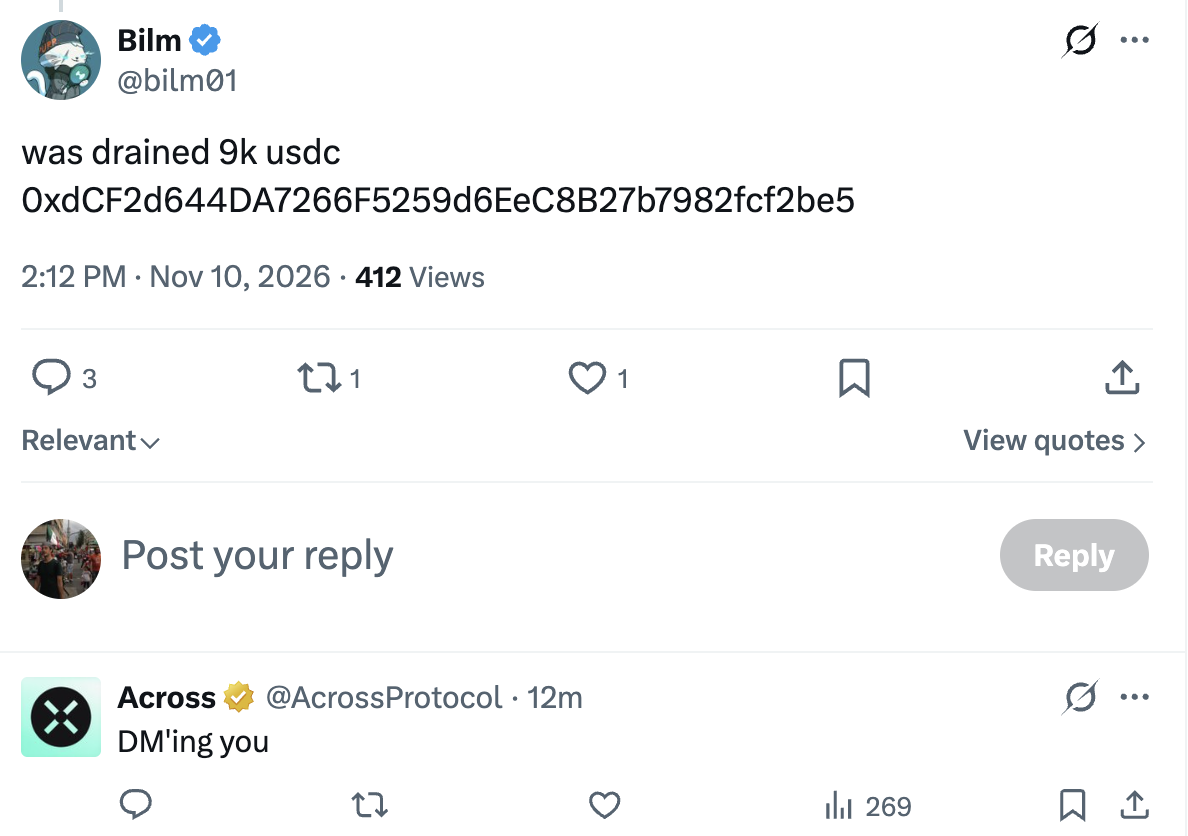
Across Protocol responde al informe de un usuario sobre la pérdida de 9.000 USDC. Fuente: usuario de X bilm01
NEAR AI revela una brecha de seguridad separada
En un incidente de seguridad separado, NEAR AI reveló el lunes que unos atacantes explotaron una vulnerabilidad en su infraestructura de IA, exponiendo los datos de cuentas de aproximadamente 100 usuarios y datos de 18 agentes de IA.
Según un informe del incidente fechado el 9 de noviembre, los atacantes explotaron una vulnerabilidad de ejecución remota de código en SGLang, un motor de inferencia de IA de código abierto, para obtener acceso a un servidor interno y a otra infraestructura. Los datos comprometidos incluían nombres de usuario, direcciones de correo electrónico, historiales de chats con agentes, configuraciones y registros, mientras que las claves de API de dos clientes quedaron expuestas.
NEAR AI afirmó que los atacantes también pudieron haber observado solicitudes procesadas en el servidor comprometido, incluidas las que se ejecutaban en modo confidencial. La empresa afirmó que había aplicado un parche a la vulnerabilidad, revocado las credenciales expuestas y restablecido el acceso a sus servicios en la nube.
Cointelegraph está comprometido con un periodismo independiente y transparente. Este artículo de noticias se elabora de conformidad con la Política Editorial de Cointelegraph y tiene como objetivo proporcionar información precisa y oportuna. Se recomienda a los lectores verificar la información de manera independiente. Lea nuestra Política Editorial https://cointelegraph.es/editorial-policy
Más sobre el tema