 Escrito por Christina CombenRedactorRevisado por Andrew FentonEditor
El furioso debate sobre THORChain frente a NEAR demuestra que el idealismo tiene límites
RevistaPublicado2 oct 2026
El furioso debate sobre los 387,7 millones de dólares en fondos hackeados de Bitget se reduce a si los ideales en torno a la tecnología «sin permisos y descentralizada» significan no intervenir nunca, incluso si se pudiera.
Después de que Bitget fuera hackeado el 24 de septiembre, fondos robados por valor de 387,5 millones de dólares comenzaron a moverse rápidamente entre cadenas, y algunos se dirigieron a THORChain, una plataforma descentralizada de swaps entre cadenas.
La directora ejecutiva Gracy Chen apeló públicamente a la plataforma para que rechazara prestar servicio a las direcciones vinculadas al atacante. «La industria está observando», dijo.
Sin embargo, THORChain se negó. Y esa negativa ha desatado un intenso debate entre quienes creen que los protocolos tienen la obligación moral de bloquear los fondos robados y quienes consideran sacrosantos los ideales cypherpunk de una tecnología descentralizada y sin permisos.
Después de haber observado previamente cómo los hackers de Bybit canalizaron 1.200 millones de dólares a través del protocolo, está bastante claro qué lado del argumento ocupa THORChain. Boone Wheeler, colaborador del protocolo, declara a Magazine:
«Un protocolo verdaderamente sin permisos no puede hacer nada cuando se encuentra con fondos robados conocidos: es ciego a su procedencia. Si THORChain pudiera bloquear fondos robados específicos, no sería un protocolo sin permisos».
¿Dónde termina la ausencia de permisos?
Los críticos sostienen que THORChain no fue tan idealista cuando los validadores votaron para detener la cadena en mayo, después de que un sistema automatizado se activara cuando un atacante explotó una vulnerabilidad y drenó más de 10 millones de dólares de una de sus bóvedas.
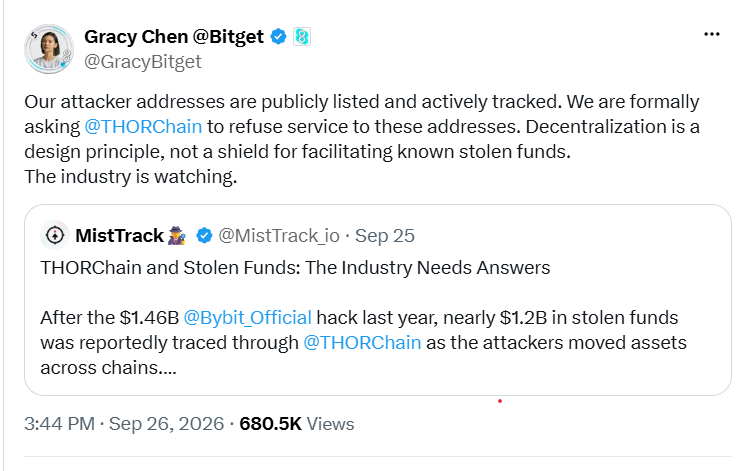
El CEO de Bitget sostiene que THORChain debería rechazar prestar servicios. Fuente: Gracy Chen
NEAR Intents, competidor de THORChain en transacciones entre cadenas, adoptó el enfoque contrario e intervino para bloquear fondos vinculados al hackeo. Su capa de seguridad automatizada SHIELD identificó más de 50 millones de dólares en flujos intentados vinculados al incidente de Bitget y detuvo 503.000 dólares durante la ejecución. Según informó, 166.000 dólares lograron pasar.
Relacionado: THORChain, bajo presión por Bitget; ETH evoluciona más allá de la blockchain: Hodler’s Digest
NEAR también renunció a su parte de la recompensa por la recuperación de Bitget. El director general Alex Shevchenko declara a Magazine: «NEAR Protocol no requiere permisos: cualquiera puede construir sobre él, realizar transacciones y convertirse en validador…
«Nadie necesita permiso para mantener o transferir activos ni para desplegar contratos en NEAR Protocol. Sin embargo, eso no significa que toda aplicación creada sobre NEAR deba procesar todas las solicitudes».
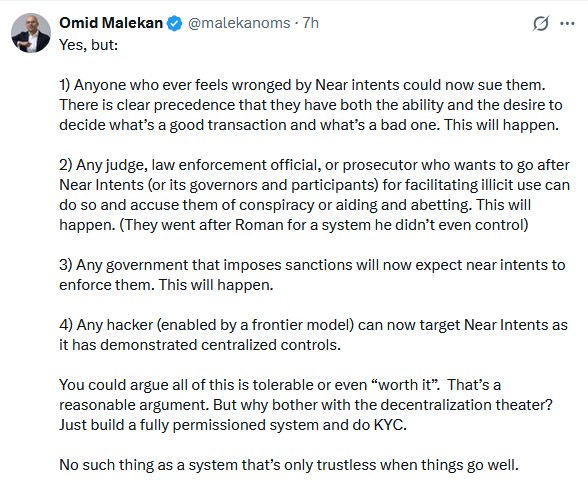
Desde entonces, NEAR Intents ha recibido fuertes críticas por intervenir, y sus detractores sostienen que eso demuestra que no es un sistema sin permisos ni descentralizado. Esto podría exponerlo a reclamaciones de que debería ejercer ese control de forma más amplia. Sin embargo, como SHIELD es un sistema automatizado, el abogado especializado en criptomonedas Yuriy Brisov cree que aun así podría estar comprendido en las protecciones concedidas a los protocolos descentralizados.
«No hay un equipo de cumplimiento, personas sentadas allí que controlen manualmente la operación. Es una solución inteligente, y eso es lo que recomendamos a todas las empresas de DeFi».
Fuente: Omid Malekan
No requerir permisos no significa necesariamente ser neutral
Chen, de Bitget, declara a Magazine que, aunque entiende que los distintos protocolos tienen «arquitecturas, modelos de gobernanza y capacidades técnicas diferentes», existe una distinción importante entre la infraestructura sin permisos y «facilitar el movimiento de fondos robados conocidos».
Señala las acciones de NEAR Intents y afirma: «Apreciamos esa respuesta y seguiremos el proceso legal y de recuperación adecuado para esos activos».
Bitget quiere entender «qué es técnicamente posible y qué es posible desde el punto de vista de la gobernanza cuando se identifican activos robados», dice Chen, y si la industria puede encontrar conjuntamente enfoques viables:
«La infraestructura sin permisos no significa necesariamente que no pueda haber mecanismos para detectar y responder a flujos ilícitos conocidos».
El argumento de THORChain se complica porque ha demostrado que puede intervenir en una emergencia si decide hacerlo.
El análisis posterior al incidente del exploit de mayo de THORChain dijo que el protocolo detiene automáticamente la actividad cuando sus comprobaciones de solvencia detectan un evento de insolvencia, y que los operadores de nodos pueden utilizar después controles de emergencia más amplios para pausar las operaciones, la firma y otras actividades de la red.
Relacionado: SlowMist rastrea la actividad del hackeo de Bitget hasta un exploit de día cero del 31 de agosto
Wheeler afirma que existe un «consenso firme» entre los nodos de THORChain en torno al ideal de no requerir permisos, y que «las detenciones solo se utilizan cuando hay un problema o inconveniente activo en el protocolo».
Además, dice que «no existe ninguna funcionalidad para examinar direcciones o transacciones individuales». Es una decisión de diseño, ya que el sistema fue «diseñado intencionadamente para no requerir realmente permisos».
THORChain detuvo su cadena en mayo por un incidente de seguridad. Fuente: THORChain
NEAR Intents ofrece un modelo contrastante
Mientras THORChain se sitúa en el extremo de la escala ocupado por los superprogramadores misteriosos, el equipo de NEAR ocupa el punto intermedio. NEAR cuenta con un nuevo ETF de Bitwise y tiene una filosofía y un enfoque diferentes.
Shevchenko afirma que NEAR Intents fue diseñado para permitir la participación abierta, pero cuenta con sus propias medidas de integridad financiera, y que SHIELD está diseñado para «aplicar automáticamente controles específicos a los flujos compatibles».
En este incidente, dice que SHIELD utilizó datos públicos onchain y señales de una base de datos interna contra el blanqueo de capitales (AML), así como información de proveedores de inteligencia externos, como los que aparecen enumerados en los documentos de riesgos y cumplimiento de NEAR Intents.
«SHIELD no solo protege NEAR Intents, sino todo el ecosistema entre cadenas al que presta servicio», afirma Shevchenko:
«Cada hackeo importante drena capital y actividad de la economía onchain, por lo que examinar los fondos robados y restringir el blanqueo de capitales ayuda a proteger la integridad de la economía blockchain en general».
De hecho, SHIELD, basado en IA, identificó el comportamiento sospechoso detrás del exploit de la interacción de depósito y retiro de 3,8 millones de dólares de Omni del jueves y detuvo la actividad.
Chen afirma que, cuando los fondos robados pueden identificarse de forma fiable, los participantes del ecosistema «deberían cooperar cuando sea técnica y legalmente posible».
Eso podría significar rastrear e intercambiar información, rechazar transacciones, congelar activos cuando la infraestructura lo permita o «apoyar la recuperación mediante los procesos legales y de aplicación de la ley adecuados».
El coste de trazar la línea
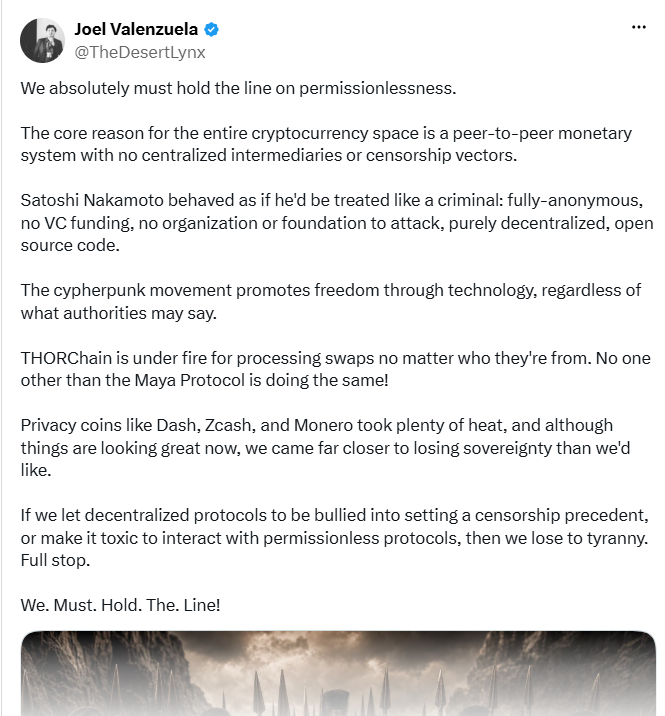
Joël Valenzuela, libertario, cypherpunk y responsable de negocio y desarrollo de Dash, sostiene que «sin permisos» significa exactamente eso.
«Los protocolos sin permisos, francamente, no deberían trazar la línea en ningún punto cuando se identifican fondos robados, porque el mero hecho de poder hacerlo los convierte en protocolos con permisos».
Afirma que, por «doloroso» que resulte observar cómo se mueven libremente los fondos robados, la capacidad de intervenir y evitarlo «abre la caja de Pandora» y «permite que con el tiempo se produzca todo tipo de censura contra inocentes». En su lugar, las plataformas de intercambio centralizadas deberían reforzar sus protocolos de seguridad, sostiene:
«Las plataformas de intercambio de alto nivel que custodian miles de millones de dólares deben tomarse mucho más en serio su seguridad. En última instancia, los DEX son el camino a seguir».
Max Shannon, investigador asociado sénior de Bitwise Europe, afirma que los protocolos que aún se encuentran en sus años de formación, como THORChain y NEAR, todavía tienen que ganarse la confianza, y que negarse a blanquear el producto de hackeos es una «postura acertada».
Cree que las acciones de THORChain probablemente harán que más flujos de blanqueo de capitales pasen de NEAR Intents a THORChain.
Valenzuela sostiene que debemos mantenernos firmes en la ausencia de permisos. Fuente: Joël Valenzuela
«La neutralidad creíble a toda costa», dice Shannon, es un «ideal cypherpunk» que una pequeña facción de usuarios y desarrolladores de criptomonedas todavía defiende.
«Rara vez preguntan por qué es valiosa, cuándo es valiosa o cuánto cuesta», dice. «Esta es la diferencia fundamental entre NEAR Intents y THORChain».
Revista: Se acerca la temporada de altcoins y los traders son más selectivos esta vez
Cointelegraph publica reportajes extensos, análisis y periodismo narrativo elaborados por el equipo editorial interno de Cointelegraph, con experiencia en la materia. Todos los artículos son editados y revisados por los editores de Cointelegraph conforme a nuestros estándares editoriales. Algunos artículos contienen enlaces de afiliados, por los que Cointelegraph puede obtener una comisión. Estas relaciones no influyen en los productos que reseñamos ni en nuestras conclusiones editoriales. El contenido publicado aquí no constituye asesoramiento financiero, legal ni de inversión. Los lectores deben realizar su propia investigación y consultar a profesionales calificados cuando sea necesario. Cointelegraph mantiene una independencia editorial total.
Más sobre el tema