 Escrito por Andrew FentonEditorRevisado por Felix NgEditor
¿Podría THORChain enfrentarse a un proceso judicial por los fondos robados de Bitget? Opinión jurídica
MagazinePublicado30 sept 2026
THORChain no quiere —o no puede— bloquear las direcciones vinculadas al hackeo de Bitget por valor de 387,5 millones de dólares. ¿Podrían los desarrolladores ser procesados por blanqueo de capitales? Es complicado, afirma el abogado especializado en criptomonedas Yuriy Brisov.
Después de que unos presuntos hackers norcoreanos explotaran el exchange de criptomonedas Bitget por 387,5 millones de dólares la semana pasada, los investigadores pudieron identificar y rastrear rápidamente las direcciones receptoras.
La CEO de Bitget, Gracy Chen, exigió entonces polémicamente que la plataforma descentralizada de swaps entre cadenas THORChain «rechazara prestar servicio a esas direcciones».
THORChain respondió:
«THORChain es descentralizada y no requiere permisos, al igual que Bitcoin, Ethereum y BNB Chain. ¿Qué responsabilidad deberían asumir Bitcoin, Ethereum y BNB Chain al gestionar fondos cuyo robo se conoce?»
La medida fue polémica, especialmente dado que el protocolo se detuvo inmediatamente en mayo cuando fueron explotados 10,7 millones de dólares de sus propios fondos. Para complicar aún más las cosas, THORChain retiró su clave de administrador y afirma que no tiene una forma sencilla de censurar direcciones, aunque quisiera hacerlo.
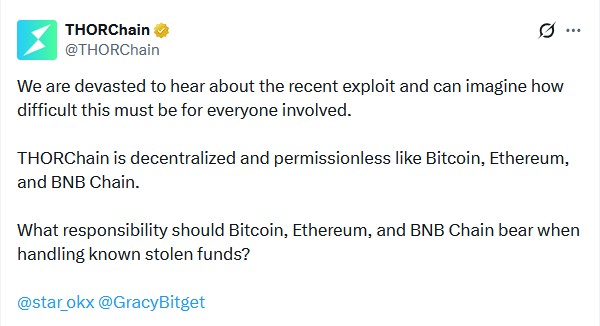
Fuente: THORChain
Esta controversia exacta ya había surgido antes, cuando THORChain se utilizó para intercambiar alrededor de 1.200 millones de dólares de los fondos robados en el hackeo de Bybit, por valor de 1.460 millones de dólares. Resultó que la clave de administrador de THORChain había sido retirada apenas 11 días antes.
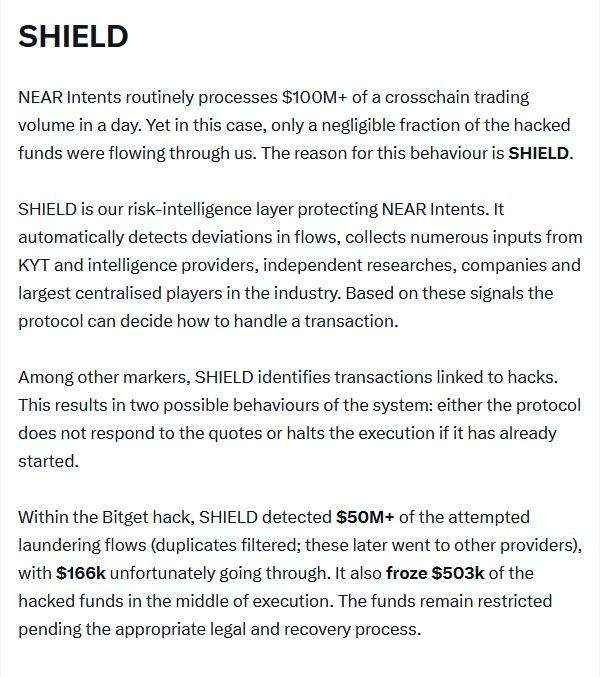
NEAR Intents adoptó el enfoque opuesto al de THORChain. Su programa automatizado SHIELD bloqueó las direcciones vinculadas al hackeo para impedir que intercambiaran 50 millones de dólares en la plataforma, y rechazó incluso la recompensa del 5% que Bitget ofrecía por hacerlo.
Ahora los maximalistas de la descentralización critican a NEAR Intents por no ser suficientemente no permisionista.
Para analizar las cuestiones jurídicas del caso, Magazine habló con Yuriy Brisov, de D&A Partners. Esta es una versión editada de la conversación.
Magazine: Bitget pidió a THORChain que bloqueara los fondos vinculados al hackeo, y la plataforma respondió que es descentralizada y no requiere permisos. ¿Es eso una defensa jurídica? ¿Tiene la obligación de bloquear esas direcciones?
Brisov: Depende del nivel de descentralización. Cuando hacen esto —cuando bloquean algunas direcciones—, demuestran que sus nodos no están verdaderamente descentralizados. Es bueno para la comunidad que puedan usar este poder para prevenir algunas actividades maliciosas. Sin embargo, al mismo tiempo, se exponen a cualquier otra reclamación jurídica. Su única protección es «estamos descentralizados».
En el caso de Uniswap, dijeron: «Estamos verdaderamente descentralizados y no hay nada que podamos hacer». [Los inversores demandaron a Uniswap después de comprar 38 tokens de tipo rug pull y tokens fraudulentos, pero un juez desestimó el caso en marzo —Ed.]
Y esta es la defensa más sólida para cualquier protocolo DeFi. Si demuestran que pueden bloquear, controlar o interferir de algún modo —aunque sea en un intento de buena fe por prevenir el fraude—, siguen exponiéndose a este tipo de reclamaciones. Es decir, si tienes control, quizá tu control no debería limitarse únicamente a los casos evidentes de fraude. Deberías dar a entender [que tienes control sobre] las cuestiones de diligencia debida. Deberías aplicar medidas de protección KYC y AML.
Relacionado: Uniswap vence en una demanda colectiva que alegaba que ayudó a realizar «rug pulls» de criptomonedas
Magazine: NEAR Intents bloqueó esas direcciones, y Bitget le agradeció por hacerlo. ¿Significa eso que NEAR ha demostrado que Intents no está descentralizado y que, por lo tanto, tendrá que intervenir en muchas otras situaciones?
Si demuestras que tienes control sobre los activos, potencialmente te expones a todas las posibles reclamaciones relacionadas con esquemas de pump and dump, volatilidad o cualquier otra reclamación potencial de inversores que de algún modo hayan sufrido daños y perjuicios. Y ahora pueden decir que tienes el control. ¿Por qué lo utilizas en un caso y no en otro? ¿Por qué no compruebas a todos los emisores de tokens de tu plataforma? ¿Por qué no proporcionan formularios KYC como en cualquier exchange centralizado?
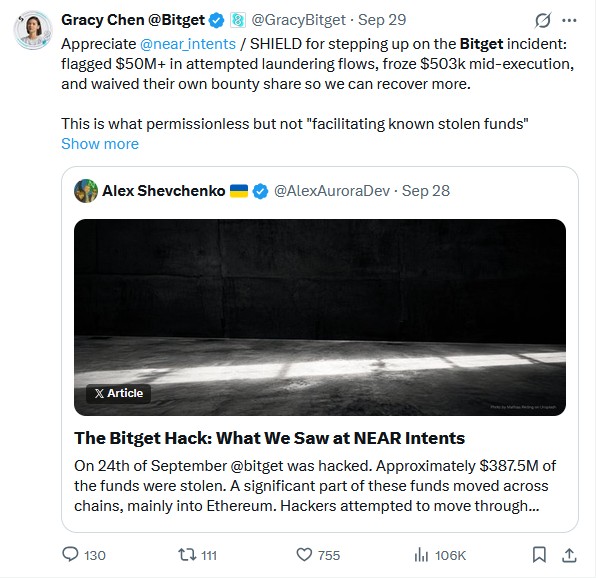
Fuente: Gracy Chen
Magazine: THORChain sostiene que la pausa del protocolo en mayo fue activada inicialmente por un sistema automatizado y que no tienen la capacidad de bloquear determinadas direcciones. Si es cierto, ¿es eso una defensa?
Brisov: Podría serlo. Todavía no lo sabemos, porque aún no se ha impugnado. Pero cualquier grado de control debilita a cualquier proyecto DeFi frente a cualquier reclamante.
Magazine: Por otro lado, el protocolo podría actualizar el software si quisiera bloquear determinadas direcciones. ¿Podría un proyecto meterse en problemas jurídicos por actuar de forma imprudente o negligente si no impone algo así?
Depende de cómo se haya hecho desde el punto de vista técnico. Supongamos que hay un oráculo que puede detectar cualquier IP norcoreana y bloquearla automáticamente, y que no hay una persona sentada pulsando un botón: «Hay un hacker norcoreano, bloqueémoslo». Entonces está bien.
Si hay un equipo que supervisa la situación y dice: «De acuerdo, podemos ver que se trata de una actividad ilícita; bloqueamos estas direcciones», y pulsa el botón manualmente, desde el punto de vista jurídico, aunque sea una buena acción y beneficie a la comunidad, el proyecto deja de estar plenamente descentralizado desde la perspectiva legal, y pierde la protección que ofrecen normativas como MiCA [las leyes de la UE sobre los mercados de criptoactivos] o la interpretación general de la SEC y la CFTC: si estás plenamente descentralizado, no puedes ser responsable de las acciones de los participantes de tu ecosistema.
Fuente: Alex Shevchenko
Magazine: La tecnología de NEAR se llama SHIELD y es un proceso automatizado que identifica direcciones asociadas con hackeos conocidos en blockchains públicas y luego les bloquea automáticamente el acceso a Intents. ¿Significa eso que es más probable que se considere descentralizada?
Brisov: Definitivamente. Demuestran que actúan de buena fe e intentan [añadir] medidas de protección a sus protocolos. No hay un equipo de cumplimiento, personas sentadas allí controlando manualmente la operación. Es una solución inteligente, y eso es lo que recomendamos a todas las empresas DeFi.
Magazine: En febrero de 2025, THORChain retiró la clave de administrador que permitiría al equipo central realizar ese tipo de cambios unilaterales. Dada la ausencia de una clave de administrador y el hecho de que tienen cien validadores, ¿eso los hace suficientemente descentralizados?
Brisov: Es más probable que sí, pero no podemos afirmarlo con certeza. Yo diría que sí.
Revista: THORChain no es un mezclador. Puedes tomar fondos robados de Bitget e intercambiarlos en THORChain, pero cuando salen por el otro extremo, seguirán vinculados de forma transparente a los hackers de Bitget. ¿Cómo encaja eso en la definición de blanqueo de capitales? ¿O se trata de recibir bienes robados?
Brisov: No veo cómo podrían ser responsables de blanqueo de capitales porque incluso Tornado Cash, que en cierta medida fue creado para blanquear dinero [evitó las sanciones estadounidenses, ya que los contratos inteligentes inmutables no son bienes sujetos a sanciones en términos de blanqueo de capitales —Ed.].
La legislación estadounidense trata algo como propiedad o como no propiedad. Y el blanqueo de capitales consiste en mover ilegalmente propiedad a través de canales legales. Obtienes ganancias de una actividad ilícita, y son propiedad; luego las mueves a través de ciertos canales e intentas legalizarlas. Pero los contratos inteligentes no son propiedad en absoluto. No los controlas. No eres su propietario. Así fue como Tornado Cash ganó su caso ante los tribunales en relación con las sanciones de la OFAC. Simplemente demostraron que no tienen ningún control sobre sus contratos inteligentes.
Revista: El hackeo de Bybit ocurrió hace 18 meses. ¿Significa eso que no se emprenderá ninguna acción legal contra THORChain, o es que estos casos simplemente tardan mucho tiempo?
Brisov: Podría ocurrir en el futuro, sin duda. Después del caso de Bybit, se expusieron seriamente a posibles reclamaciones.
Revista: Grandes preguntas: ¿Satoshi realmente posee 1,1 millones de Bitcoin?
Cointelegraph publica reportajes extensos, análisis y periodismo narrativo elaborados por el equipo editorial interno de Cointelegraph, con experiencia en la materia. Todos los artículos son editados y revisados por los editores de Cointelegraph conforme a nuestros estándares editoriales. Algunos artículos contienen enlaces de afiliados, por los que Cointelegraph puede obtener una comisión. Estas relaciones no influyen en los productos que reseñamos ni en nuestras conclusiones editoriales. El contenido publicado aquí no constituye asesoramiento financiero, legal ni de inversión. Los lectores deben realizar su propia investigación y consultar a profesionales calificados cuando sea necesario. Cointelegraph mantiene una independencia editorial total.
Más sobre el tema