
 Escrito por Nate KostarRedactorRevisado por Bryan O'SheaEditor
El token envuelto de Monero se desploma un 99,8% en medio de un presunto exploit de 13,5 millones de dólares
Últimas NoticiasPublicado20 nov 2026
Bitquery rastreó ventas sospechosas por 13,5 millones de dólares del token envuelto de Monero, mientras su operador culpó a una brecha de seguridad y prometió reembolsar a los traders afectados.
Una versión envuelta de Monero (XMR) se desplomó más de un 99% en Hyperliquid el viernes después de que una billetera que recibió tokens de la cuenta del desplegador vendiera aproximadamente 13,5 millones de dólares del activo, según la firma de análisis de blockchain Bitquery.
El token, conocido como XMR1, cayó de unos 500 dólares a 1 dólar en aproximadamente 30 minutos, un descenso del 99,8%, según Bitquery. Los tokens envueltos están diseñados para representar otras criptomonedas en distintas blockchains, lo que permite negociarlos fuera de sus redes nativas. El colapso afectó a XMR1, no a la criptomoneda nativa de Monero.
Según el análisis onchain de Bitquery, la billetera recibió 5,2 millones de tokens XMR1 de la cuenta del desplegador antes de vender aproximadamente 13,5 millones de dólares del activo el viernes.
La firma rastreó 13,28 millones de dólares en USDC transferidos a Arbitrum, donde se intercambiaron 13,22 millones de dólares por 7.467 Ether (ETH) a través de CoW Protocol. Posteriormente, la mayor parte del ETH se transfirió mediante un puente a Ethereum.
Bitquery también descubrió que los fondos procedentes de cuatro hackeos ocurridos a principios de noviembre, que involucraron a Across Protocol, Kava, Lighter y Safe, se habían utilizado para comprar aproximadamente 6,6 millones de dólares en XMR1, aparentemente como vía hacia Monero nativo. La firma dijo que no encontró pruebas onchain que vincularan esos incidentes con el presunto exploit del viernes.
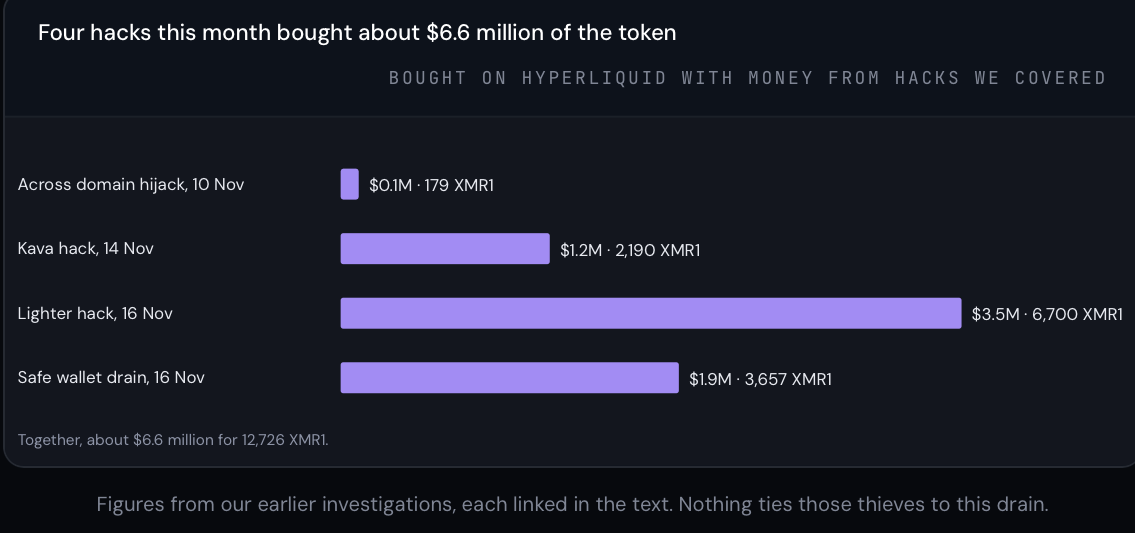
Valor de las compras de XMR1 vinculadas a fondos procedentes de cuatro hackeos de noviembre. Fuente: Bitquery
Bitquery dijo que su investigación onchain no pudo establecer cómo se obtuvo la clave privada de la cuenta del desplegador ni quién la controlaba durante las transferencias, por lo que las circunstancias de la presunta vulneración siguen sin confirmarse.
El operador de Wagyu culpa a una presunta brecha de infraestructura
PerpetualCow, el operador seudónimo de Wagyu, el servicio detrás de XMR1, atribuyó el colapso a una presunta brecha en el proveedor de alojamiento 1984 y afirmó que los datos de los clientes y los archivos internos del servidor habían quedado expuestos.
Según PerpetualCow, la clave del desplegador de XMR1 estaba almacenada en un servidor que posteriormente fue eliminado, pero el proveedor de alojamiento presuntamente conservó registros y archivos asociados con ella.
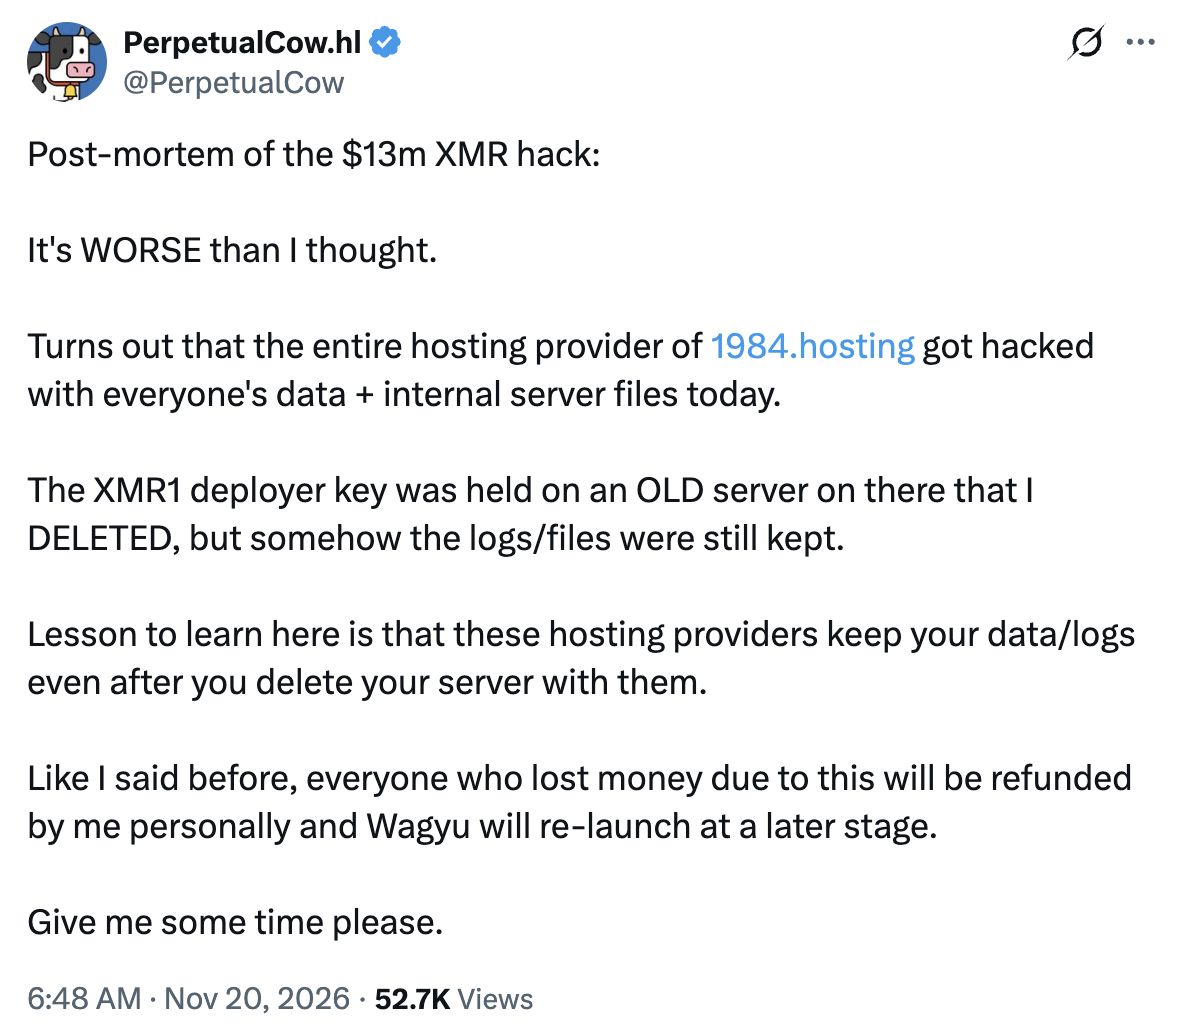
Fuente: Perpetual Cow
PerpetualCow también se comprometió a reembolsar personalmente a los traders afectados y dijo que Wagyu se relanzaría más adelante, aunque no se proporcionó ningún plazo.
Cointelegraph contactó al operador para obtener más detalles sobre la presunta brecha y los planes de reembolso, pero no había recibido respuesta al momento de la publicación.
Cointelegraph está comprometido con un periodismo independiente y transparente. Este artículo de noticias se elabora de conformidad con la Política Editorial de Cointelegraph y tiene como objetivo proporcionar información precisa y oportuna. Se recomienda a los lectores verificar la información de manera independiente. Lea nuestra Política Editorial https://cointelegraph.es/editorial-policy
Más sobre el tema