
 Escrito por Helen PartzRedactorRevisado por Yohan YuEditor
¿La autocustodia de criptomonedas se diseñó alguna vez para principiantes?
Últimas NoticiasPublicado23 oct 2026
Los recientes incidentes de seguridad relacionados con billeteras de hardware han reavivado el debate sobre si la autocustodia es adecuada para principiantes, ya que los diseños multifirma y sin frase semilla conllevan sus propios riesgos.
Los ejecutivos del sector cripto están divididos sobre si la autocustodia se diseñó alguna vez para principiantes, mientras que enfoques como las billeteras multifirma y las copias de seguridad sin frase semilla implican sus propios compromisos de seguridad y usabilidad.
«No esperamos que todos los conductores sean mecánicos, y tampoco deberíamos esperar que todos los que quieran poseer sus activos se conviertan en expertos en seguridad», declaró a Cointelegraph Rahul Rumalla, director ejecutivo de Safe Labs.
Facilitar el uso de la autocustodia podría ser fundamental para una adopción más amplia de Bitcoin, ya que la capacidad de «ser tu propio banco» sigue siendo una de sus características definitorias.
Incidentes recientes relacionados con Ledger y Coldcard han expuesto debilidades en las billeteras de hardware, ampliamente recomendadas como una de las formas más seguras de conservar criptomonedas porque mantienen las claves privadas fuera de línea.
Implantes en algunos dispositivos Ledger robaron las frases de recuperación, mientras que un error de firmware de Coldcard permitió a los atacantes recrear las claves privadas y robar fondos.
Relacionado: Las primeras advertencias sobre los implantes de Ledger requerían más medidas, afirma Karpelès
Michael Tanguma, director ejecutivo del proveedor de custodia de Bitcoin Onramp, comparó la custodia de Bitcoin con las computadoras personales de la década de 1970, cuando los usuarios necesitaban conocimientos técnicos para ensamblarlas y utilizarlas.
«La autocustodia nunca se diseñó pensando en los recién llegados», declaró a Cointelegraph.
Afirmó que los diseños más sencillos ayudaron a que las computadoras llegaran a un público más amplio y que la custodia de Bitcoin afronta ahora un desafío similar.
Rumalla discrepó y afirmó que la autocustodia «siempre estuvo destinada a todos» y que «poder poseer y controlar tus activos es el objetivo mismo de las criptomonedas».
Añadió que la autocustodia «no significa hacerlo todo por tu cuenta».
La multifirma mejora la seguridad, pero no sin un costo
Las billeteras multifirma, o multisig, requieren varias claves para autorizar transacciones, pero gestionarlas puede resultar difícil para los principiantes.
«Las implementaciones tradicionales de multifirma pueden introducir complejidad adicional relacionada con la coordinación de los firmantes, las copias de seguridad de las claves, los procedimientos de recuperación y las aprobaciones de transacciones», afirmó Justin Hutzler, director de tecnología de Synergy Network.
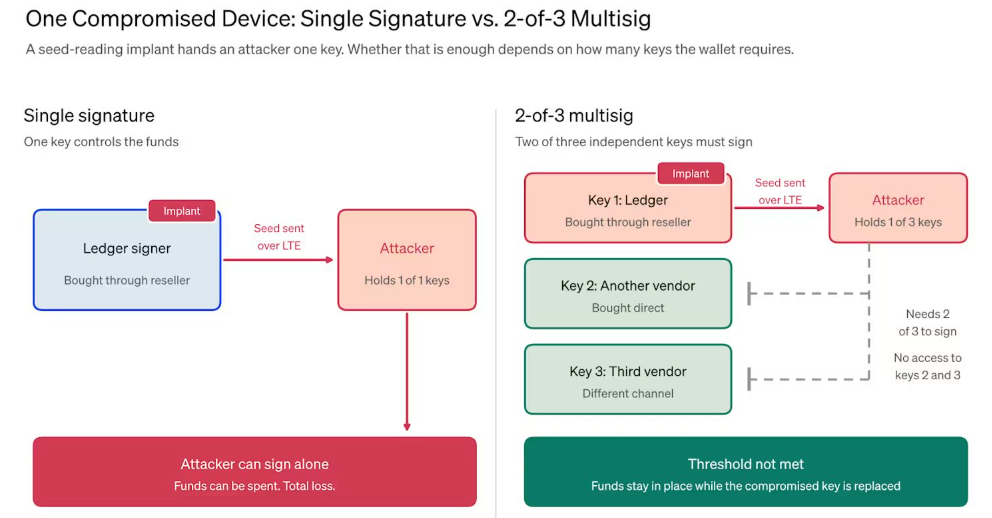
Las aprobaciones múltiples tampoco pueden prevenir todos los ataques.
Rumalla, de Safe Labs, dijo que varios firmantes aún podrían autorizar una transacción maliciosa si todos fueran engañados por la misma interfaz comprometida.
Relacionado: ¿Pueden los usuarios de criptomonedas confiar en la cadena de suministro detrás de las billeteras de hardware?
Las billeteras sin semilla eliminan un riesgo, pero introducen otros
Tangem afirma que su diseño sin semilla simplifica la autocustodia al eliminar la necesidad de gestionar una frase de recuperación. En su lugar, los usuarios deben proteger los dispositivos físicos que proporcionan acceso a sus fondos.
Se genera una clave privada en una tarjeta, mientras que las copias de respaldo se almacenan en hasta dos dispositivos adicionales. Tangem confirmó a Cointelegraph que perder todos los dispositivos bloquearía permanentemente a los usuarios el acceso a sus fondos.
La empresa dijo que no había recibido informes de usuarios que hubieran perdido todas sus tarjetas.
Mantener las tarjetas a salvo tampoco protege a los usuarios de aprobar una transacción maliciosa. Zach Herbert, CEO del fabricante rival de billeteras de hardware Foundation, dijo que las copias de respaldo sin semilla pueden preservar la autocustodia, pero criticó la falta de una pantalla integrada de Tangem, que obliga a los usuarios a depender de sus smartphones para verificar los detalles de las transacciones.
«Un atacante no necesita extraer tu clave privada si puede engañarte para que autorices una transacción que vacíe tu billetera», dijo.
Cointelegraph está comprometido con un periodismo independiente y transparente. Este artículo de noticias se elabora de conformidad con la Política Editorial de Cointelegraph y tiene como objetivo proporcionar información precisa y oportuna. Se recomienda a los lectores verificar la información de manera independiente. Lea nuestra Política Editorial https://cointelegraph.es/editorial-policy
Más sobre el tema