
 Escrito por Zoltan VardaiRedactorRevisado por Robert LakinEditor
Una falla de PHP demuestra que el «apocalipsis de vulnerabilidades» de la IA sigue el calendario previsto: CEO de Immunefi
Últimas NoticiasPublicado26 oct 2026
Mitchell Amador advirtió a los usuarios de Internet que los sitios web podrían seguir comprometidos durante semanas, especialmente los sitios más pequeños, que tardan más en adoptar las actualizaciones de emergencia.
Los usuarios de Internet siguen siendo vulnerables a ciberataques derivados de la vulnerabilidad de PHP, especialmente a través de sitios web más pequeños que podrían tardar semanas en adoptar la actualización distribuida el miércoles pasado, según Mitchell Amador, CEO de la plataforma de recompensas por errores Immunefi.
«Este es el apocalipsis de vulnerabilidades», que sigue el calendario previsto: encontrar vulnerabilidades se volvió barato, pero corregirlas sigue siendo costoso, dijo Amador a Cointelegraph.
«Durante las próximas semanas, traten cualquier sitio en el que inicien sesión como si ya pudiera estar comprometido», dijo Amador, quien advirtió a los usuarios que evitaran reutilizar contraseñas y actuaran con cautela al conectar sus billeteras de criptomonedas a sitios web. También instó a los usuarios a revocar las aprobaciones de tokens no reconocidas.
Los comentarios se producen casi una semana después de que la Fundación PHP reconociera que retrasó la corrección de una falla de seguridad crítica identificada por primera vez en 2024 debido a la falta de recursos. Los desarrolladores de PHP publicaron parches de emergencia para dos vulnerabilidades críticas ese mismo día, pero los sitios web aún deben actualizarse de forma independiente.
En una entrevista publicada por Cointelegraph en junio, Amador advirtió que la proliferación de modelos de IA de frontera cambió el terreno de la ciberseguridad a favor de los atacantes, provocando un «apocalipsis de vulnerabilidades» que llevó al resurgimiento de los hackeos en las finanzas descentralizadas (DeFi).
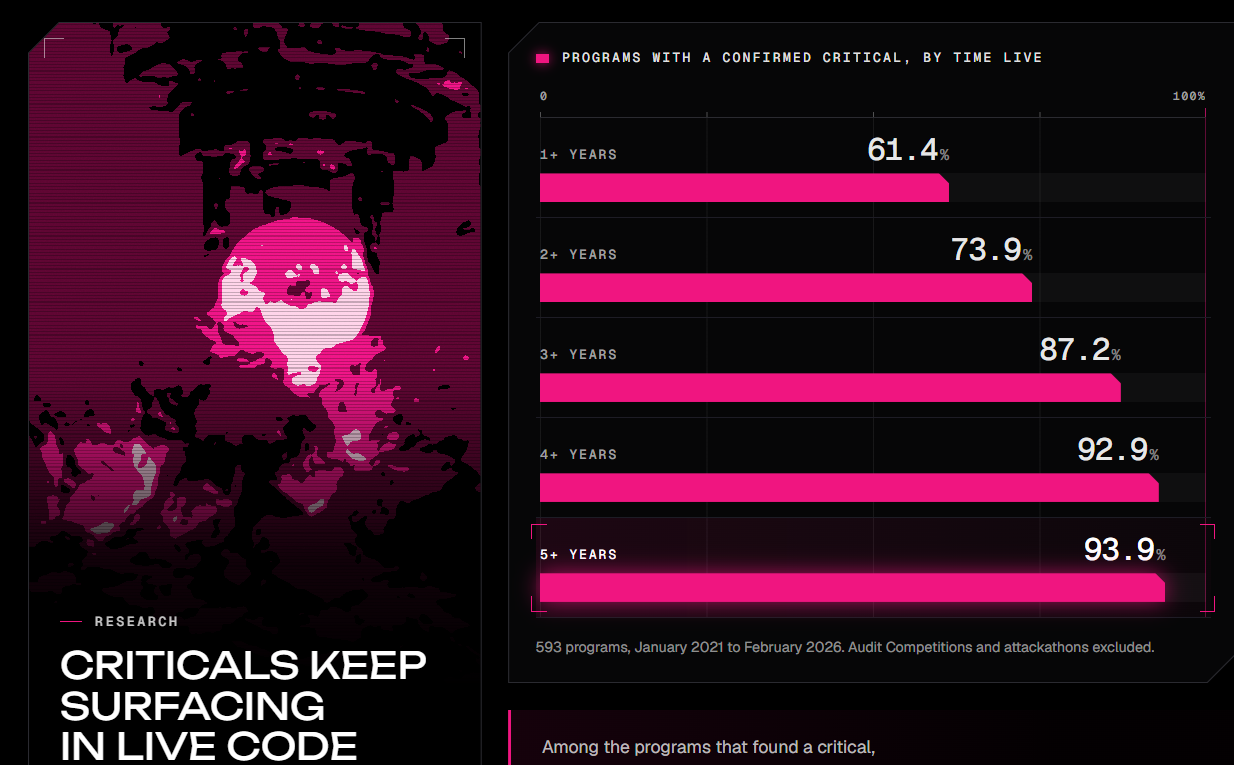
Porcentaje de programas con una vulnerabilidad crítica confirmada según el tiempo que llevan activos.
Fuente: Immunefi
Immunefi es la mayor plataforma de recompensas por errores del mundo y, hasta la fecha, ha pagado 140 millones de dólares en recompensas a través de 650 protocolos, según su página de inicio.
Relacionado: Cysic ofrece una recompensa del 10 % y un hacker vierte el botín en Tornado Cash
Una vulnerabilidad de PHP provocó millones de intentos de explotación en cuestión de horas
Según el director ejecutivo de Cloudflare, Matthew Prince, la red registró millones de intentos de explotación en las 24 horas posteriores a que se revelaran públicamente las vulnerabilidades de PHP, y miles de intentos incluso antes de su divulgación, escribió el jueves en una publicación en X.
Según la empresa de infraestructura de internet, aproximadamente uno de cada cinco sitios web del mundo canaliza su tráfico a través de Cloudflare, que ayuda a los sitios web a cargarse más rápido y a proteger a los usuarios frente a ciberamenazas.
El servicio de investigación W3Techs estima que PHP impulsa aproximadamente el 69 % de los sitios web que utilizan un lenguaje de programación del lado del servidor conocido. Las vulnerabilidades podrían permitir a los atacantes propagar malware o inyectar scripts maliciosos en sitios web de todo el mundo.
La División Cibernética del FBI también advirtió que las vulnerabilidades podrían permitir a actores maliciosos «ejecutar código de forma remota en el núcleo de PHP, lo que podría comprometer datos y redes sensibles», según una publicación del miércoles en X.
Revista: Cómo un mensaje de «número equivocado» se convirtió en una estafa cripto de 3,4 millones de dólares
Cointelegraph está comprometido con un periodismo independiente y transparente. Este artículo de noticias se elabora de conformidad con la Política Editorial de Cointelegraph y tiene como objetivo proporcionar información precisa y oportuna. Se recomienda a los lectores verificar la información de manera independiente. Lea nuestra Política Editorial https://cointelegraph.es/editorial-policy
Más sobre el tema