 Escrito por Christina CombenEditorRevisado por Andrew FentonEditor
El octubre negro de la ciberseguridad: cómo protegerse
RevistaPublicado28 oct 2026
Cada día trae noticias de otro ataque impulsado por IA o de una vulnerabilidad recién descubierta. Esto es lo que está ocurriendo y cómo la gente común puede protegerse en internet.
Los profesionales de la ciberseguridad están teniendo un mes brutal.
Lo que se ha denominado octubre negro ni siquiera ha terminado y ya ha provocado varias docenas de ciberataques importantes y vulnerabilidades identificadas por IA en todo internet.
Cuando se descubrieron vulnerabilidades críticas en PHP, el lenguaje de programación utilizado por alrededor del 70% de los sitios web, con ayuda de herramientas de IA y fueron divulgadas por la Fundación PHP el 21 de octubre, comenzó la carrera para parchear servidores en todo el mundo.
El proveedor de servicios en la nube Cloudflare informó de millones de intentos de explotar la vulnerabilidad tras su divulgación, después de miles de intentos en las horas anteriores.
Algunos países, entre ellos Francia y Finlandia, retiraron temporalmente el acceso a ciertos sitios web, mientras la Agencia de Seguridad Nacional de Estados Unidos (NSA) advirtió a las organizaciones que parchearan las fallas de inmediato o desconectaran los sistemas afectados.
«Ahora estamos en el Armagedón de la seguridad», dijo el fundador de NEAR, Illia Polosukhin. Jason Clinton, asesor jefe de seguridad de Anthropic, advirtió que «por mal que hayan ido las cosas en los últimos 4 días, van a empeorar mucho antes de mejorar».
Incluso se está instando a los ciudadanos del Reino Unido a «estar preparados» para una emergencia, como fenómenos meteorológicos graves o ciberataques, que podría cortar el acceso a infraestructuras críticas como el agua, la electricidad o internet. Se ha ordenado a las instalaciones militares estadounidenses prepararse para 90 días de funcionamiento independiente en el marco de la iniciativa FORTRESS.
Houston, ¿tenemos un problema?
Más allá de apresurarse a acumular alimentos enlatados y walkie-talkies, ¿hay algo más que la gente común pueda hacer para reducir su exposición?
Entonces, ¿qué tan grave es realmente el octubre negro?
«Es realmente grave. Parece que el resto de internet está despertando a la realidad que nosotros afrontamos hace tres meses», declara a Magazine Rob Hamilton, investigador de seguridad de Bitcoin que participa en el Bitcoin Red Team.
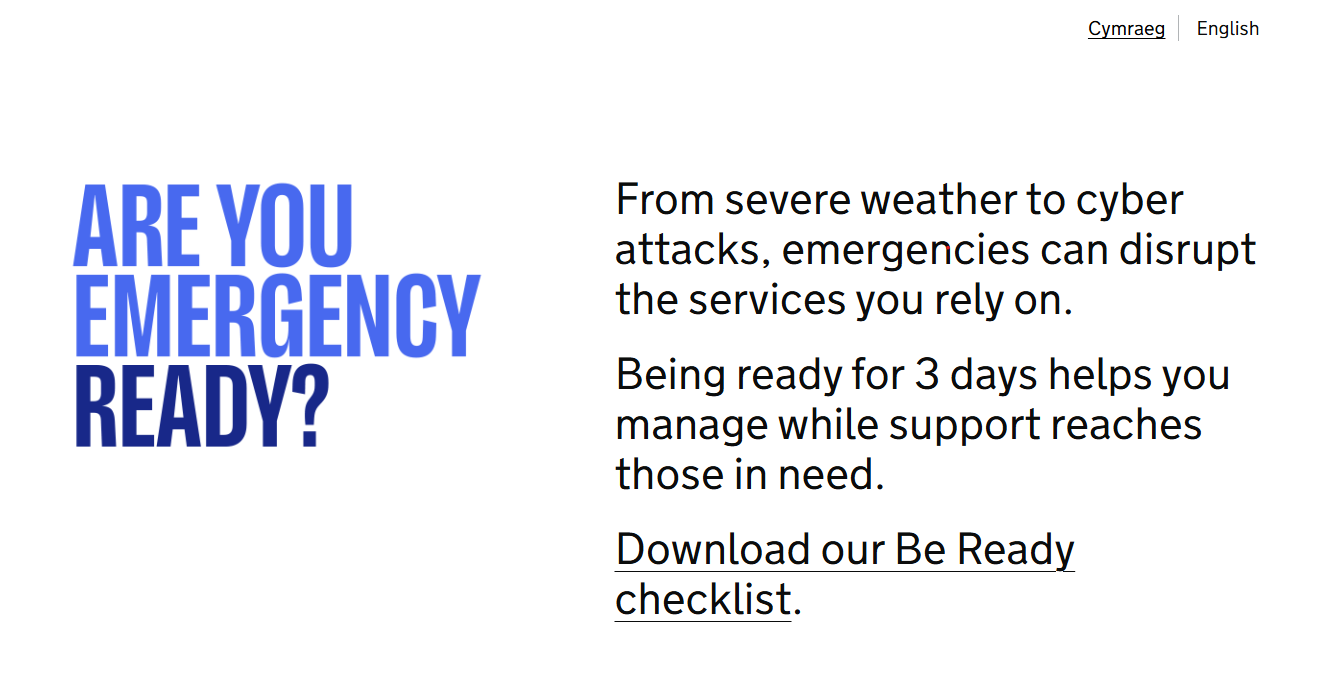
El Gobierno del Reino Unido insta a los ciudadanos a estar preparados para una emergencia. Fuente: gov.uk
Durante la última semana aproximadamente, la plataforma en la nube Railway divulgó que un atacante había accedido a las credenciales y claves API de clientes y las había descifrado, aparentemente con proveedores de IA como objetivo.
Relacionado: Francia es el lugar más peligroso del mundo para los usuarios de Bitcoin: 90 ataques en 7 meses
Quest Diagnostics, gigante de los análisis médicos, confirmó una filtración de datos privados de salud de pacientes, mientras que se determinó que la empresa india de seguridad eMudhra tenía ocho autoridades de certificación digital con claves débiles que potencialmente podrían haber permitido a los atacantes suplantar sitios web de confianza. Y la plataforma de alojamiento de código GitHub sufrió una interrupción importante del servicio que puso de relieve hasta qué punto el mundo del software depende de una infraestructura compartida.
Austin Devers, director sénior de seguridad de GitHub, afirma que incidentes como este son un «claro recordatorio de que la fiabilidad requiere un trabajo constante», porque el desarrollo moderno está «muy conectado».
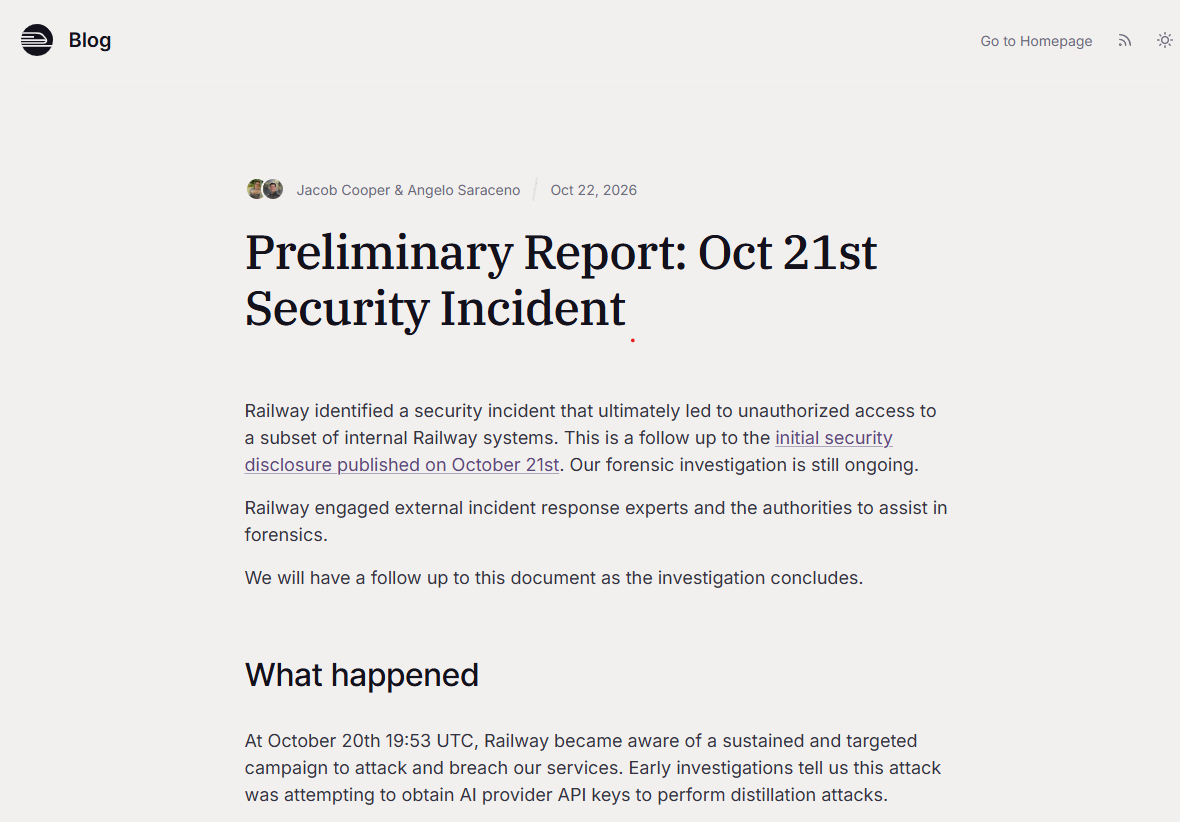
Incidente de seguridad de Railway. Fuente: Railway
Jonathan Riss, analista de inteligencia OSINT y blockchain en la empresa de seguridad de blockchain CertiK, declara a Magazine:
«Lo que más nos preocupa es cómo una sola debilidad en una infraestructura compartida puede exponer simultáneamente a muchas organizaciones».
Desafortunadamente, añade que la capacidad de la IA para encontrar vulnerabilidades no está igualada por su capacidad para corregirlas:
«Encontrar vulnerabilidades más rápido no nos da automáticamente la capacidad de resolverlas más rápido».
Por qué es probable que las cosas empeoren
Una de las razones por las que el problema está empeorando es que la IA ha cambiado la economía de la ciberseguridad.
Lo que antes requería recursos de un Estado nación y hackers sofisticados ahora puede lograrlo un adolescente desde algún sótano.
El empresario e inversor de IA Matt Shumer dijo que la IA permite a usuarios sin conocimientos técnicos encontrar puntos débiles y explotarlos, mientras los defensores «se apresuran para mantenerse al día».
«Cada punto débil todavía tiene que corregirse, probarse e instalarse en millones de sistemas operados por personas que ya están al límite de su capacidad».
Devers afirma que las herramientas de seguridad asistidas por IA están reduciendo «drásticamente» la barrera para «descubrir fallas complejas y profundamente arraigadas en bases de código ampliamente utilizadas».
Relacionado: Keystone afirma que una filtración del sitio web expuso las direcciones de compradores de billeteras de hardware
¿Qué puede hacer realmente la gente común?
Hay algunas medidas prácticas que la gente común puede utilizar para estar más segura en internet durante este periodo volátil.
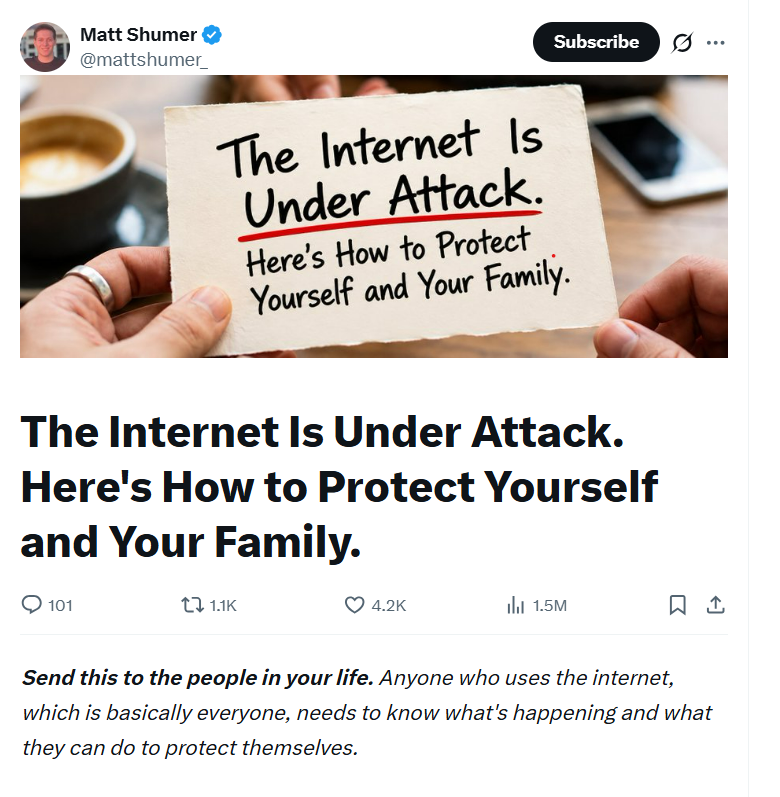
Internet está bajo ataque. Fuente: Matt Shumer
Shumer recomienda evitar los sitios que no conozcas y, desde luego, no introducir contraseñas ni números de tarjeta en sitios desconocidos «hasta que esto pase», ya que los sitios más pequeños son los «menos propensos a haber aplicado parches».
Borra las aplicaciones que no utilices y desconecta los dispositivos inteligentes que no necesites. Guarda algo de efectivo en casa y suficientes alimentos para unos días, «si quieres extremar las precauciones».
Devers afirma que la mejor defensa consiste en «bloquear los puntos de acceso personales y mantener pequeña la huella general». Activa la autenticación multifactor (MFA) en todas las cuentas, idealmente mediante una aplicación de autenticación o una clave de seguridad de hardware en lugar de mensajes de texto.
«Esto actúa como un disyuntor y evita que los hackers inicien sesión en tu cuenta incluso si el software subyacente está comprometido».
Tampoco reutilices nunca las contraseñas, afirma. «Crea contraseñas fuertes y únicas para cada sitio y desconecta periódicamente los permisos de aplicaciones antiguas o las conexiones de terceros que ya no utilices». Mantén actualizados automáticamente tus dispositivos y navegadores web:
«Mientras los equipos de las plataformas trabajan para solucionar problemas de seguridad a nivel de la nube en el backend, mantener tus dispositivos seguros garantiza que los hackers no puedan utilizar tu hardware personal como puerta trasera hacia tus cuentas».
¿Autocustodia o no autocustodia? Esa es la cuestión
Aunque el alarmante aumento de los incidentes de seguridad ha llevado a algunos holders de criptomonedas a considerar alternativas y a algunos expertos a desaconsejar la autocustodia, otros, como el defensor de Bitcoin y director de seguridad de Casa, Jameson Lopp, recuerdan a los usuarios que eso derrota por completo el propósito.
«Solo puedes beneficiarte de las propiedades únicas de Bitcoin cuando tienes tus propias claves. [...] Renunciar a tus claves no hace que el riesgo desaparezca —afirma—. Traslada el riesgo a un lugar que no puedes ver ni controlar».
Riss recomienda separar las pequeñas cantidades que pretendas utilizar en una billetera caliente de las tenencias a largo plazo en una billetera de hardware, y «leer realmente lo que estás firmando en lugar de aprobar a ciegas».
Aunque estas precauciones pueden reducir tu vulnerabilidad a los ataques, los usuarios cotidianos solo pueden proteger los problemas locales y tienen poca capacidad para influir en problemas más amplios.
Puedes «reducir el radio de impacto», afirma, «no impedir el compromiso de la infraestructura».
Así que, aunque los usuarios pueden mejorar su higiene cibernética, en última instancia «la carga estructural recae en las plataformas y los proveedores».
Cointelegraph publica reportajes extensos, análisis y periodismo narrativo elaborados por el equipo editorial interno de Cointelegraph, con experiencia en la materia. Todos los artículos son editados y revisados por los editores de Cointelegraph conforme a nuestros estándares editoriales. Algunos artículos contienen enlaces de afiliados, por los que Cointelegraph puede obtener una comisión. Estas relaciones no influyen en los productos que reseñamos ni en nuestras conclusiones editoriales. El contenido publicado aquí no constituye asesoramiento financiero, legal ni de inversión. Los lectores deben realizar su propia investigación y consultar a profesionales calificados cuando sea necesario. Cointelegraph mantiene una independencia editorial total.
Más sobre el tema