 Escrito por Christina CombenRedactorRevisado por Andrew FentonEditor
Los críticos dicen que el «modo búnker» no protegerá tus criptomonedas
RevistaPublicado14 oct 2026
Aunque la predicción de Justin Drake de que la IA podría romper la criptografía resultara cierta, los críticos dicen que el «modo búnker» es una sugerencia poco práctica y que difícilmente protegerá tus criptomonedas.
Si las crecientes tensiones geopolíticas no fueran motivo suficiente de preocupación, ahora le toca el turno a las criptomonedas de volverse nucleares.
La industria está debatiendo un escenario apocalíptico para la criptografía en el que los atacantes derivan claves privadas a partir de claves públicas mediante un escenario de IA que antes parecía descabellado, pero que ahora podría ser creíble, poniendo en riesgo las criptomonedas de todos.
El investigador de Ethereum, Justin Drake, pidió el pasado miércoles planificar un «modo búnker», citando avances «humillantes» en inteligencia artificial que podrían acelerar el descubrimiento de ataques matemáticos y, en última instancia, «romper» la criptografía:
«En mi opinión, ahora es razonable prepararse para la posibilidad de que ECDSA [Algoritmo de Firma Digital de Curva Elíptica] se rompa antes del Qday; en el peor de los casos, en meses, no años».
Drake cree que la industria debería empezar a planificar una migración controlada de activos a direcciones nuevas cuyas claves públicas no hayan sido expuestas, reduciendo la información que un atacante potencial podría aprovechar.
Pero ¿en qué basa esta advertencia y existe realmente motivo de alarma?
¿Está justificado el pánico cripto?
La preocupación de Drake no se limita a si la IA acelerará la llegada de computadoras cuánticas capaces de romper la criptografía, sino también a que los sistemas de IA podrían ayudar a descubrir ataques matemáticos mediante computación clásica que los criptógrafos humanos no han detectado.
Sostiene que las curvas elípticas —la criptografía en la que se apoyan la mayoría de las blockchains— podrían ser más vulnerables a esos avances que las funciones hash debido a su mayor estructura matemática, lo que plantea la posibilidad de que un algoritmo clásico rompa la criptografía de curva elíptica.
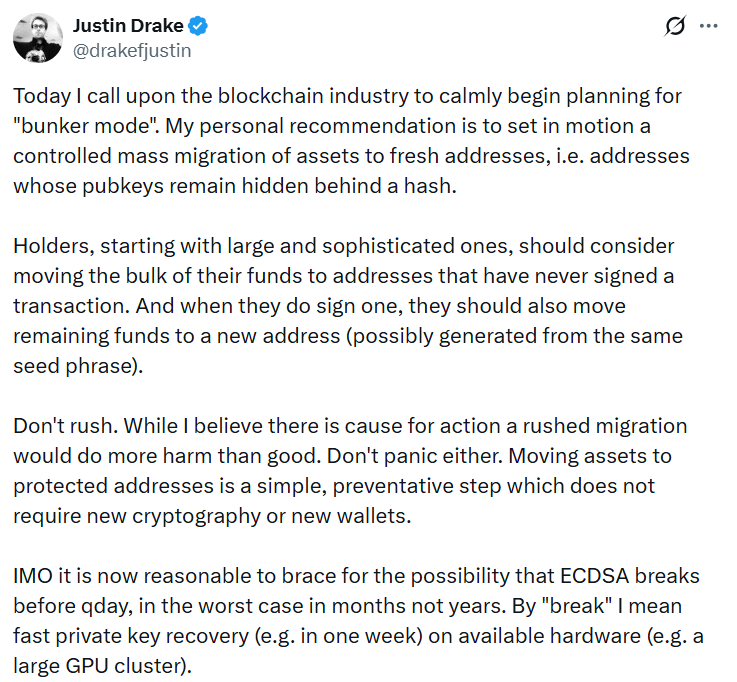
Justin Drake quiere que la industria planifique el modo búnker. Fuente: Justin Drake
Matthew Green, profesor de criptografía en la Universidad Johns Hopkins, se pronunció sobre la evaluación de Drake, echando más leña a las llamas del pánico que ya arrasan la industria cripto.
«Creo que podríamos perder la criptografía de clave pública», afirmó.
Relacionado: Demasiado grande para detenerse: ¿podría una desaceleración de la IA hundir la economía?
No todos comparten su alarma. Yehuda Lindell, responsable de criptografía de Coinbase, dijo que, hasta donde sabe, «no existe ninguna evidencia» de que se hayan debilitado las suposiciones matemáticas, de décadas de antigüedad, en las que se basa la criptografía de curva elíptica.
Lucien Bourdon, analista de Bitcoin en la billetera de hardware Trezor, declaró a Magazine:
«No hay avances publicados creíbles contra las matemáticas que sustentan ECDSA, ni con IA ni con ninguna otra cosa».
Afirma que ninguno de los artículos recientes de matemáticas escritos por IA y publicados por OpenAI contiene un ataque contra ECDSA, aunque Drake cree que eso es motivo de sospecha y no de tranquilidad. El otro argumento de Drake es que las curvas elípticas tienen más estructura matemática que las funciones hash, lo que podría hacerlas más fáciles de romper.
«No dice cómo», señala Bourdon. «También califica su cronología de escenario de peor caso y dice a la gente que no se apresure».
Zach Herbert, director ejecutivo y cofundador de la billetera de hardware FoundationHQ, declaró a Magazine que mover los fondos a direcciones nuevas podría no ser suficiente si una clave pública extendida (xpub) ya se compartió con una aplicación de billetera o con un tercero.
En ese caso, «ya tienen la información necesaria para derivar las claves públicas que intentas ocultar», afirma.
Y, como señaló Taylor Monahan, fundadora y directora ejecutiva de la billetera de Ethereum MetaMask, si la criptografía se rompe, el precio de tus activos no será tu única preocupación:
«Si las curvas elípticas se rompen de modo que cualquier clave pública expuesta conduzca a un compromiso, y el atacante está motivado financieramente y tiene como máxima prioridad robar criptomonedas, el jodido mundo entero se irá a cero. Tener tus monedas mágicas de Internet en modo búnker no te ayudará».
Por qué mover las monedas podría no ser suficiente
Herbert afirma que las xpub permiten a las billeteras generar múltiples claves públicas para la misma cuenta, incluidas las de direcciones que nunca se han utilizado.
Si una aplicación de billetera o un tercero ya tiene esa información, mover los fondos a una dirección nueva dentro de la misma cuenta podría no ocultarles la clave pública de la nueva dirección.
Si ECDSA pudiera romperse en la práctica, «un atacante podría recuperar las claves privadas correspondientes sin tocar nunca tu billetera de hardware».
Relacionado: Un socio de Dragonfly rechaza el alarmismo del «modo búnker» y pide medidas proactivas para la blockchain
«No, evidentemente no es una protección suficiente», declaró a Magazine Eli Ben-Sasson, cofundador y director ejecutivo del protocolo de escalabilidad de Ethereum StarkWare.
«Más allá de simplemente mover tus monedas, si quieres volver a utilizarlas alguna vez, tendrías que descargar nuevos tipos de billeteras».
Afirma que una ruptura afectaría también a algo más que las firmas de las billeteras. Las firmas a nivel de infraestructura y los mecanismos de consenso de Ethereum también necesitarían atención, al igual que el esquema de compromiso polinómico Kate-Zaverucha-Goldberg (KZG) utilizado para los datos en blobs.
«Por último, es probable que los precios del gas también aumentaran drásticamente, porque gran parte de la funcionalidad dejaría de funcionar», añade.
En Bitcoin, algunos tipos de direcciones ocultan la clave pública completa tras un hash criptográfico hasta que se gastan las monedas. Si las funciones hash pertinentes siguen siendo seguras, esto podría proporcionar una capa adicional de protección contra un atacante que intente derivar una clave privada a partir de una clave pública. En cambio, las direcciones Taproot exponen una clave pública directamente en la blockchain.
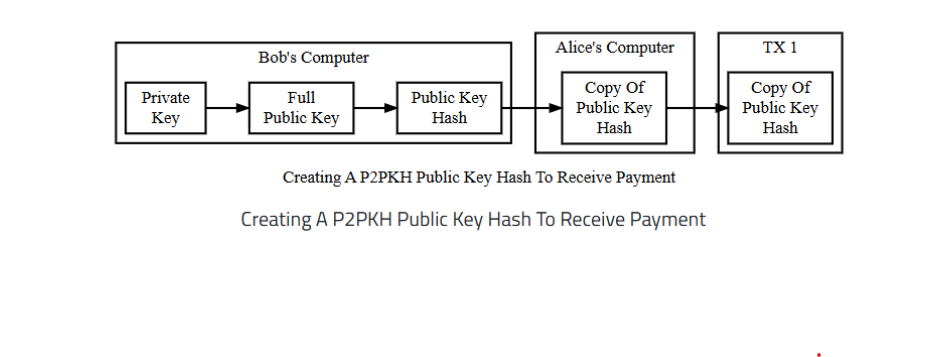
Creación de un hash de clave pública P2PKH para recibir un pago. Fuente: Bitcoin.org
Bourdon afirma que las direcciones SegWit habituales, que empiezan por bc1q, mantienen ocultas las claves públicas hasta que se gastan los fondos, y que billeteras como Trezor generan direcciones nuevas de recepción para limitar la reutilización de direcciones.
«Ahora mismo no hay nada que hacer», afirma, y añade que una migración motivada por el pánico hará más daño que bien. «Las personas que se apresuran a mover fondos cometen errores, y los estafadores utilizan historias como esta para llegar a ellas».
También cabe señalar que cada vez que gastas un Bitcoin, la clave pública queda expuesta de todos modos en el mempool, lo que brinda una oportunidad para un ataque.
No todos los criptoactivos son iguales
Algunas blockchains ya se están preparando para las amenazas criptográficas, aunque las soluciones propuestas varían.
En NEAR Protocol, centrado en la IA, los usuarios pueden añadir una clave FIPS-204 resistente a la computación cuántica a una cuenta existente de la red principal en una sola transacción, sin mover sus activos, y billeteras como Meteor admiten firmas resistentes a la computación cuántica. Esto se basa en criptografía de retículas, que al creador de Ethereum, Vitalik Buterin, también le preocupa que pueda ser vulnerable a ataques.
Ethereum está desarrollando una hoja de ruta poscuántica más amplia mediante firmas basadas en hashes y agregación de pruebas ZK, que abarca desde las firmas de transacciones hasta el consenso y la seguridad de los datos. También tiene trazada sobre el papel una propuesta de bifurcación dura de emergencia y recuperación.
En una publicación de marzo de 2024, Vitalik Buterin describió una posible bifurcación dura que revertiría los bloques tras el inicio de un robo masivo, deshabilitaría las transacciones convencionales de billetera y permitiría a los usuarios recuperar los fondos mediante pruebas de conocimiento cero de una frase semilla.
Relacionado: Vitalik Buterin respalda el «modo búnker» cripto ante los rápidos avances de la IA en matemáticas
Max Shannon, investigador sénior asociado de Bitwise Europe, afirma que sigue siendo una propuesta «sin un plazo establecido».
Aunque hasta ahora nadie ha mostrado un ataque funcional, afirma que los usuarios deberían cambiar a firmas resistentes a la computación cuántica «a largo plazo».
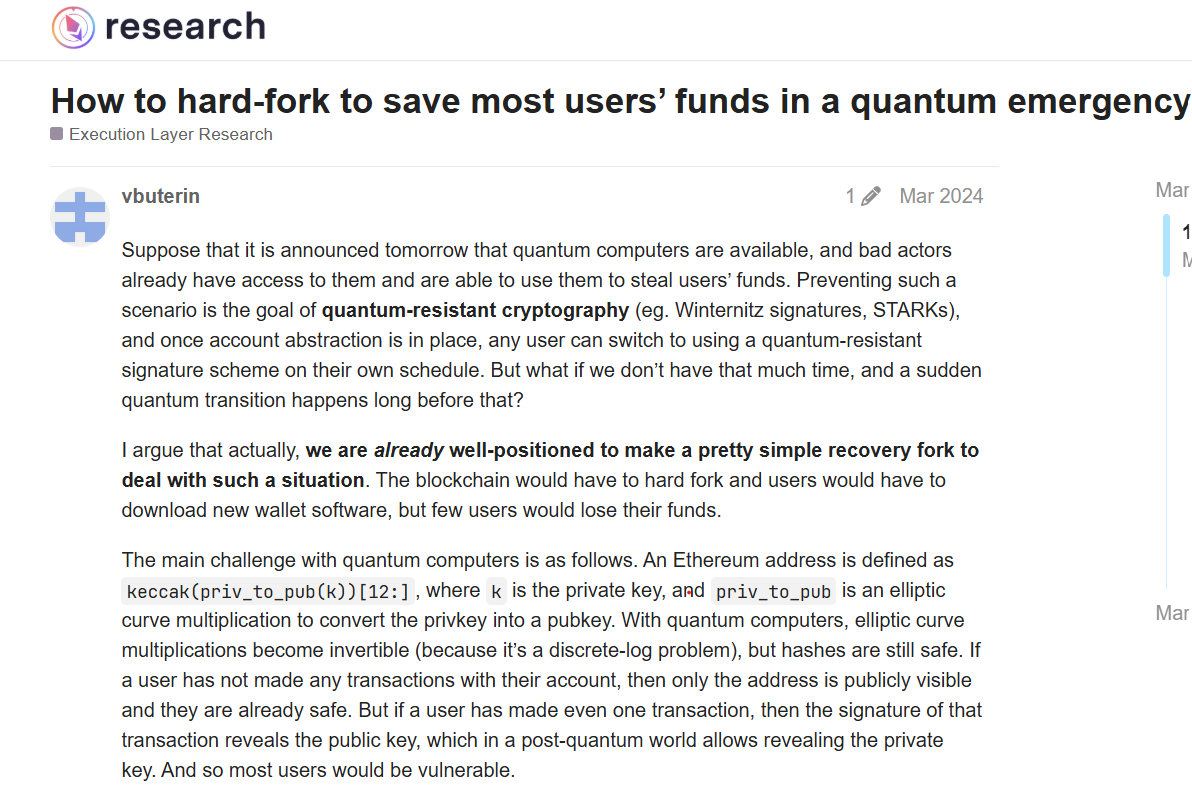
Hard fork en caso de emergencia cuántica. Fuente: Eth Research
La arquitectura de abstracción de cuentas de Starknet permite a los usuarios cambiar los esquemas de firma sin migrar los fondos a una nueva dirección. Ben-Sasson afirma que no es necesario cambiar la tecnología central, «porque la abstracción de cuentas significa que se puede usar cualquier esquema de firma».
Pero afirma que otros componentes aún requieren atención, incluidas partes del árbol de estado de la red y su dependencia de Ethereum para la seguridad.
Cambiar a una nueva dirección no ayudará a los usuarios de Solana, ya que las claves públicas están expuestas por defecto, aunque pueden migrar los fondos a una billetera poscuántica como Winter Wallet.
El vicepresidente de tecnología de la Fundación Solana, Jacob Creech, dijo que los usuarios de Solana no necesitarían entrar en «modo búnker» si su esquema de firma pudiera ser vulnerado.
Una actualización de la red podría permitir a los usuarios demostrar la propiedad de su semilla secreta mediante una prueba basada en hashes y migrar sus cuentas a un esquema de firma más seguro. Según afirma, existe una prueba de concepto funcional, aunque la propia actualización aún no se ha implementado.
Entonces, ¿deberían entrar en pánico los poseedores de criptomonedas?
Shannon afirma que Bitwise no está preocupada por ahora por este riesgo teórico, pero que «vale la pena actuar con prudencia al respecto».
«Podemos hablar de direcciones nuevas y de la exposición de las xpub como experimento mental», afirma Herbert, «pero no fingiría que esos pasos constituyen un plan práctico para ese escenario».
Como algunas personas tienen dispositivos antiguos, configuraciones de multifirma complicadas o Bitcoin que no han tocado en años, afirma que una actualización de software «no protegería automáticamente esas monedas».
Bourdon recuerda a los poseedores de criptomonedas que examinen la fuente, ya que la advertencia de Drake estuvo acompañada de comentarios sobre los avances de Ethereum hacia la criptografía basada en hashes que él recomienda.
«Así que la advertencia sobre una amenaza no demostrada también funciona como argumento a favor de la hoja de ruta de Ethereum», afirma.
Aunque eso no demuestra que Drake esté equivocado, todavía no hay pruebas de que la ECDSA esté a punto de ser vulnerada, y existen muchos riesgos asociados con apresurarse a mover los fondos.
Pero si la criptografía que sustenta las billeteras de criptomonedas y las blockchains falla, mover las monedas podría ser la parte más sencilla de la respuesta del sector.
Revista: Los préstamos de criptomonedas vuelven a crecer… pero ¿han resuelto los riesgos?
Cointelegraph publica reportajes extensos, análisis y periodismo narrativo elaborados por el equipo editorial interno de Cointelegraph, con experiencia en la materia. Todos los artículos son editados y revisados por los editores de Cointelegraph conforme a nuestros estándares editoriales. Algunos artículos contienen enlaces de afiliados, por los que Cointelegraph puede obtener una comisión. Estas relaciones no influyen en los productos que reseñamos ni en nuestras conclusiones editoriales. El contenido publicado aquí no constituye asesoramiento financiero, legal ni de inversión. Los lectores deben realizar su propia investigación y consultar a profesionales calificados cuando sea necesario. Cointelegraph mantiene una independencia editorial total.
Más sobre el tema